
MFA résistante au phishing : ce que c’est, et pourquoi c’est l’étape suivante au-delà de la MFA traditionnelle
WALLIX Sovereign Identity Access permet de s’authentifier avec une passkey — seule ou en complément du mot de passe — d’une manière qui ne peut pas être hameçonnée, avec des contrôles de gouvernance qui vous laissent décider qui en bénéficie, et comment.
Si votre organisation a activé l’authentification multifacteur (MFA), vous avez déjà fait plus que la plupart. Mais la MFA a cessé d’être un niveau de protection unique et uniforme il y a des années. Un code à usage unique envoyé par SMS et une passkey confirmée par votre empreinte digitale portent tous deux le nom de MFA — et aujourd’hui, un attaquant peut déjouer l’un en temps réel, avec des outils du commerce. Il ne peut pas déjouer l’autre de la même façon.
Cette différence compte assez pour que les agences gouvernementales de cybersécurité traitent de plus en plus l’authentification résistante au phishing comme une catégorie de recommandations à part entière, distincte de la MFA en général. C’est la raison pour laquelle nous étendons WALLIX Sovereign Identity Access pour la prendre en charge.
Pourquoi la MFA traditionnelle a cessé de suffire
La MFA traditionnelle, un mot de passe assorti d’un code à usage unique (OTP) issu d’une application ou d’un SMS, ou d’une notification push que vous approuvez sur votre téléphone, repose sur une idée simple : prouver que vous savez quelque chose (votre mot de passe) et prouver que vous détenez quelque chose (votre téléphone). C’est une véritable amélioration par rapport au mot de passe seul, et elle a mis fin à toute une génération d’attaques basiques par bourrage d’identifiants (credential stuffing).
Le problème, c’est que chaque élément de cet échange est hameçonnable.Un mot de passe est une suite de caractères que l’utilisateur saisit dans un formulaire. Un OTP est une suite de chiffres que l’utilisateur saisit dans un formulaire. Une approbation push est un bouton que l’utilisateur tape. Aucune de ces actions ne sait — ni ne se soucie de savoir — quel site web la demande. Un attaquant qui met en place une fausse page de connexion convaincante peut donc collecter tout ce que l’utilisateur saisit ou tape, puis le rejouer contre le site réel pendant la courte fenêtre de validité du code. C’est exactement ainsi qu’opèrent les kits de phishing modernes dits adversary-in-the-middle (AiTM) des outils du commerce conçus spécifiquement pour capturer et relayer un code à usage unique ou une approbation push, et pas seulement un mot de passe. Les attaques par « fatigue push » ou « bombardement MFA » (MFA bombing), où l’utilisateur est submergé de demandes d’approbation jusqu’à ce qu’il tape « oui » par lassitude, exploitent la même faiblesse sous un autre angle.
Rien de tout cela n’est un défaut dans la façon dont tel ou tel éditeur a implémenté la MFA. C’est une propriété structurelle de tout facteur que l’on peut saisir, lire à voix haute ou approuver sans savoir quel site le demande réellement.
Ce qui rend une MFA « résistante au phishing »
La MFA résistante au phishing comble précisément cette faille en changeant ce qui prouve votre identité au moment de la connexion. Au lieu d’un secret qui peut être copié et rejoué, elle s’appuie sur la cryptographie à clé publique, liée à l’identité réelle du site web. Vous pouvez l’utiliser comme deuxième étape après votre mot de passe, ou comme facteur principal qui remplace entièrement le mot de passe. Dans les deux cas, la preuve qu’elle fournit ne peut pas être hameçonnée.
Le standard actuel en la matière est FIDO2 / WebAuthn (le standard ouvert qui définit le fonctionnement des passkeys sur les navigateurs et les appareils), que les utilisateurs rencontrent généralement sous la forme d’une passkey : une empreinte digitale, Face ID, un geste Windows Hello, ou une clé de sécurité matérielle — utilisée soit comme cette deuxième étape, soit seule comme unique étape de connexion.
Voici ce qui compte spécifiquement contre le phishing. Lorsqu’une passkey est créée, l’appareil génère une paire de clés cryptographiques unique pour ce seul site web : la clé privée ne quitte jamais l’appareil de l’utilisateur, et la clé publique est enregistrée auprès du site. À chaque connexion, le site envoie un nouveau défi cryptographique, et c’est le navigateur — et non l’utilisateur — qui vérifie que ce défi provient bien du domaine pour lequel la clé a été créée avant de le signer. Si un site de phishing présente ce même défi depuis un domaine différent, le navigateur et la clé refusent simplement de répondre. Cela vaut que la passkey soit votre deuxième étape ou votre unique étape. Si vous avez conservé le mot de passe et ajouté une passkey à côté, le mot de passe peut toujours être saisi dans une fausse page et capturé — mais l’attaquant ne peut pas obtenir de session valide, car il ne reste plus aucun code ni aucune approbation à relayer une fois que la passkey refuse de répondre. Si vous avez remplacé le mot de passe par une passkey comme facteur principal, la fausse page n’a tout simplement rien à collecter.
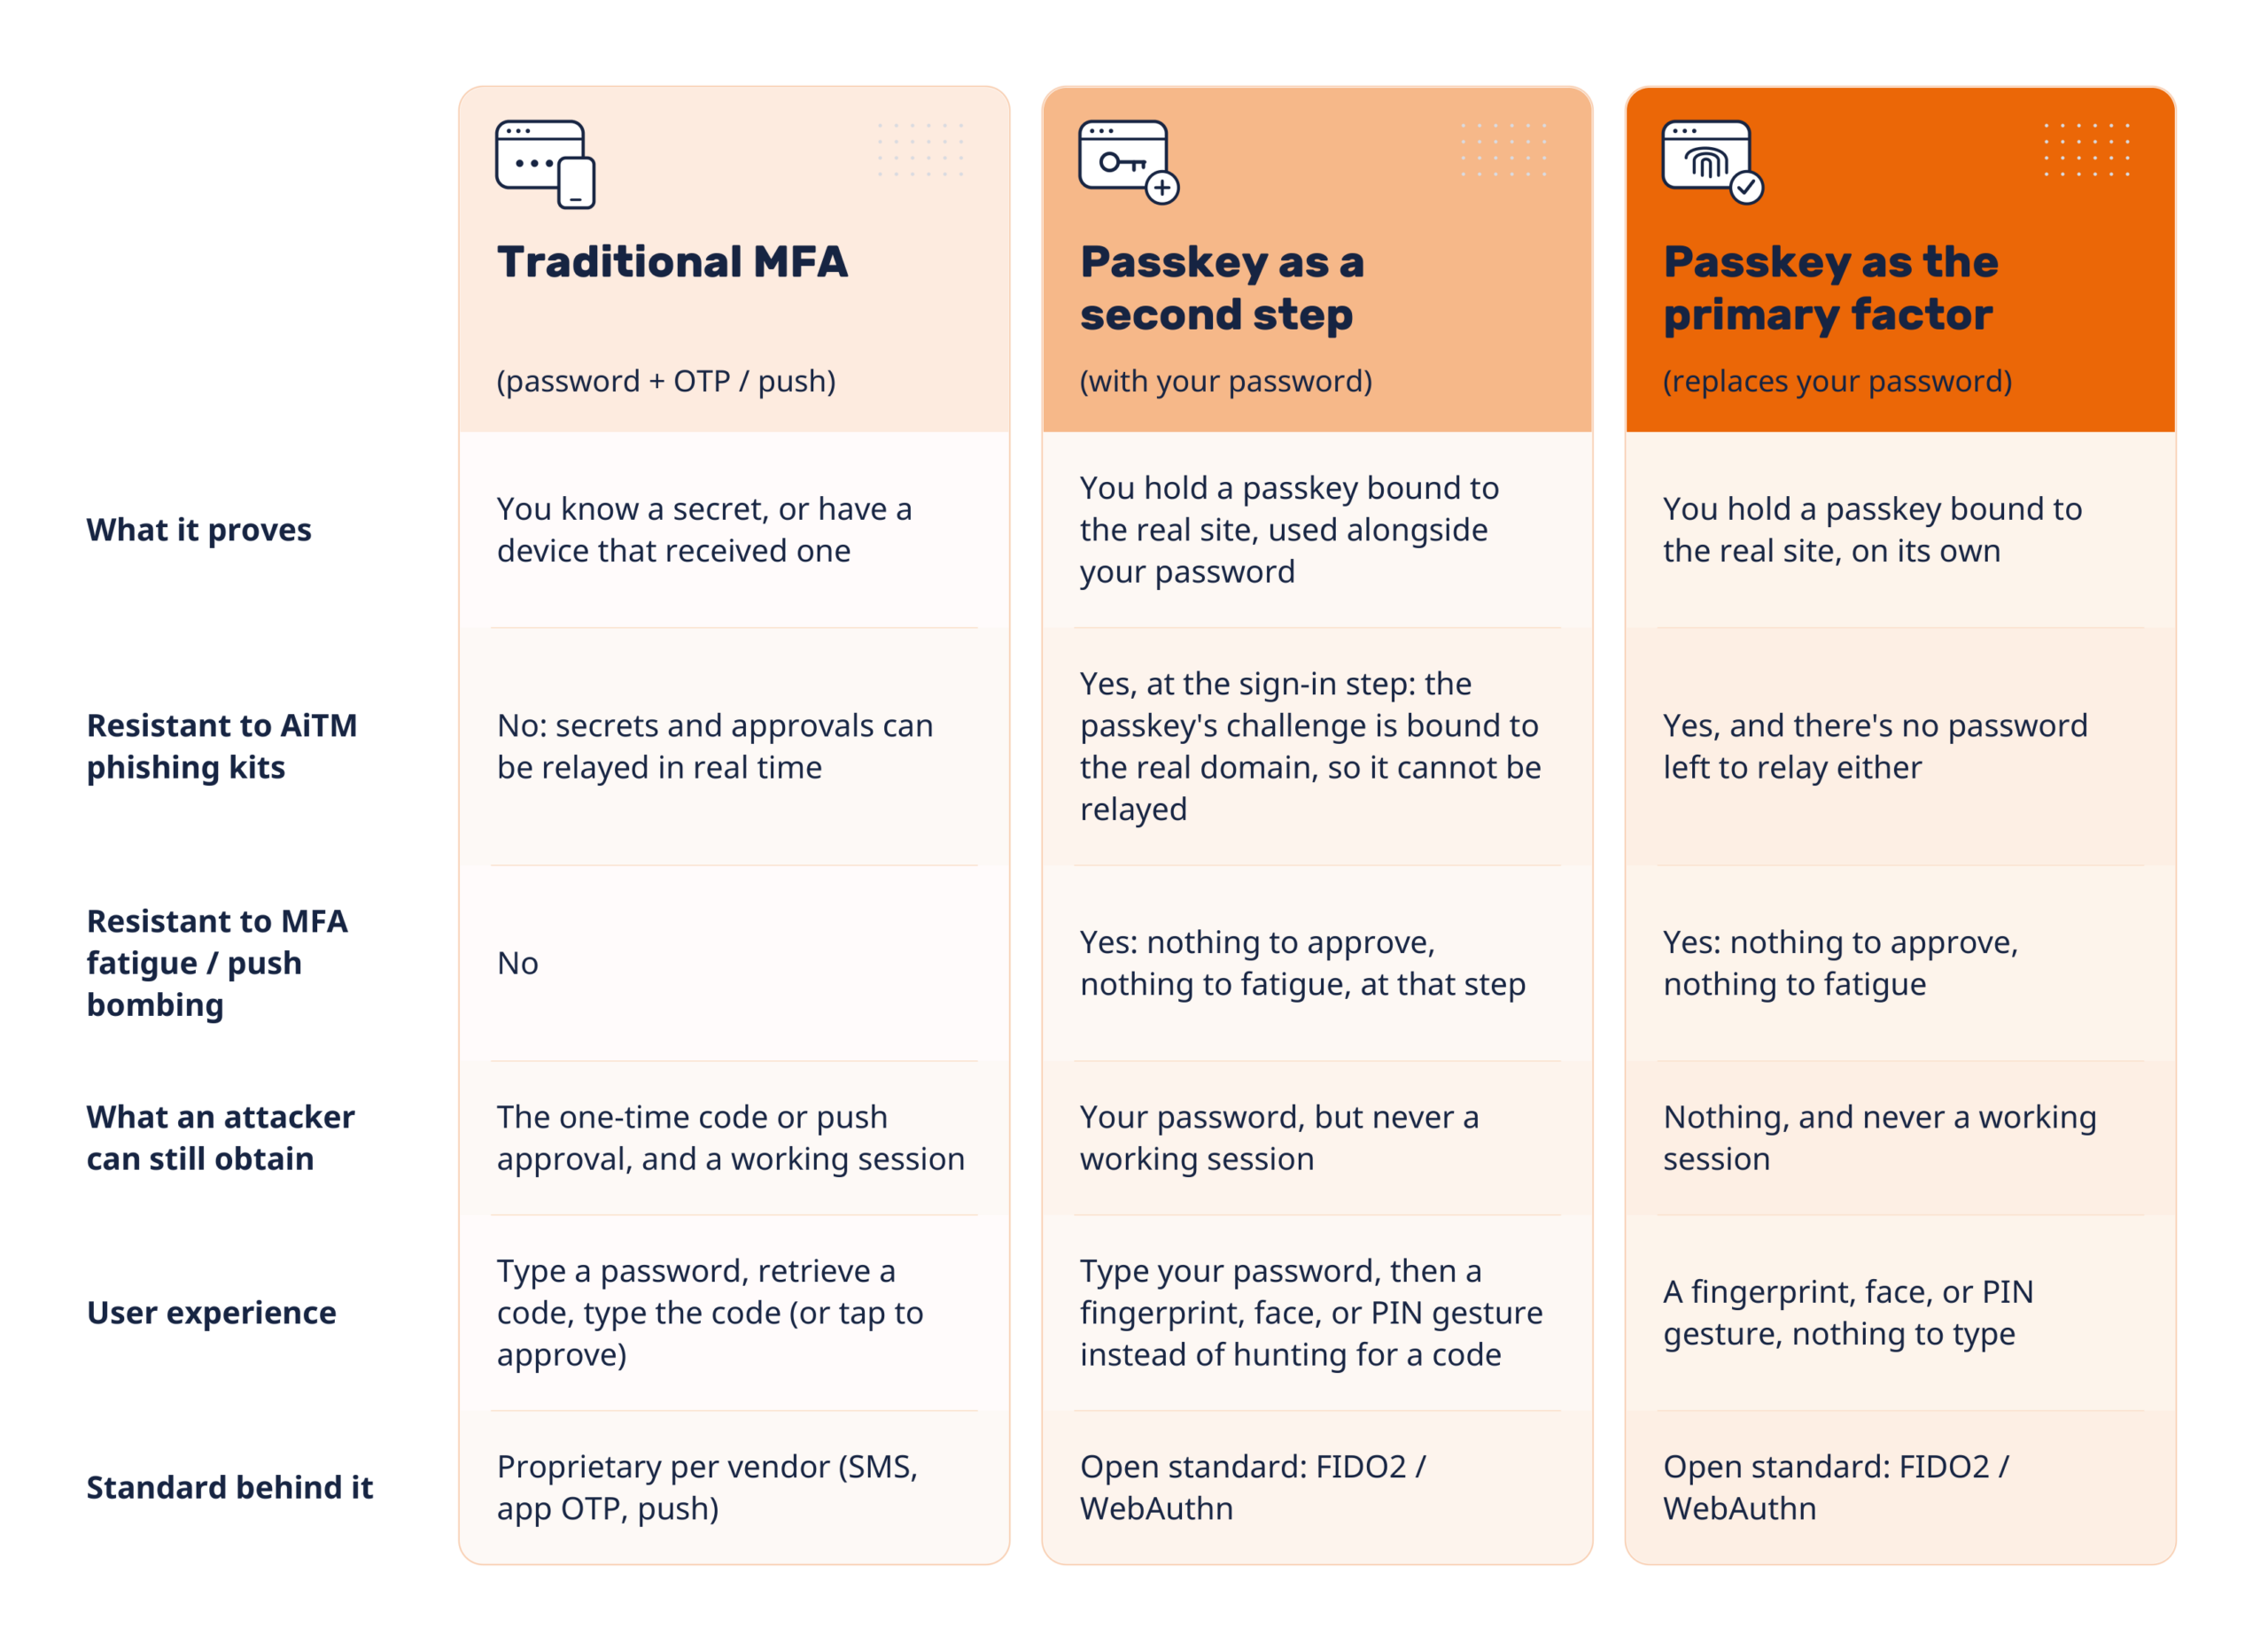
Voilà la différence concrète entre « prouver que vous connaissez un secret » et « prouver que vous dialoguez avec le bon site web ». Le schéma ci-dessous montre la même tentative de phishing face aux trois façons de se connecter

Figure 1. La même tentative de phishing face à trois façons de se connecter. Un mot de passe et un code à usage unique peuvent tous deux être relayés. Un mot de passe assorti d’une passkey en deuxième étape laisse encore l’attaquant capturer le mot de passe, mais jamais une session. Une passkey utilisée comme facteur principal ne laisse rien à capturer à la fausse page.
MFA traditionnelle et MFA résistante au hameçonnage, côte à côte
Ce que vous décidez, et jusqu’où vous le déployez
WALLIX Sovereign Identity Access vous offre une couche de gouvernance qui décide comment votre organisation se connecte avec une passkey, et lesquelles elle acceptera, avant que quiconque ne s’y connecte. Ce contrôle se définit par organisation, et par groupe au sein de celle-ci. Ce n’est pas un interrupteur global unique.
- Facteur principal ou deuxième étape : vous décidez si une passkey remplace entièrement le mot de passe pour un groupe, ou fonctionne à côté comme deuxième étape. Certains groupes peuvent se connecter avec une passkey seule ; d’autres conservent le mot de passe et ajoutent une passkey par-dessus.
- Quels modèles vous acceptez : vous décidez quels modèles d’authentificateurs votre organisation accepte. C’est vous qui fixez la liste, pas l’utilisateur.
- Certification indépendante : vous pouvez exiger que les authentificateurs soient certifiés de manière indépendante, vérifiés par rapport aux métadonnées signées de la FIDO Alliance.
- Preuve du modèle : vous pouvez exiger que l’authentificateur prouve de quel modèle il s’agit, de façon cryptographique, et pas seulement qu’il le déclare.
- Fournis par l’entreprise ou apportés par l’utilisateur : vous pouvez exiger des clés de sécurité fournies par l’entreprise, ou autoriser l’appareil que vos collaborateurs ont déjà en main. À vous de choisir, par organisation.
Tout ce qui ne répond pas au niveau que vous avez fixé est refusé dès qu’un utilisateur tente de l’enregistrer. Il n’est jamais accepté pour être ensuite rejeté à chaque connexion.

Figure 2. Ce qu’un administrateur contrôle — y compris le fait qu’une passkey remplace le mot de passe ou fonctionne à côté — et la façon dont les personnes sont enrôlées : défini par organisation et par groupe, et non par un interrupteur global unique.
Rien dans la mise en place des passkeys ne change ce que font vos autres facteurs de connexion : les applications de codes à usage unique, les SMS et les approbations push continuent de fonctionner exactement comme avant, pour chaque population que vous n’avez pas encore migrée. C’est ce qui rend un déploiement par étapes sûr et réversible.
Aujourd’hui, cette couche de gouvernance s’applique à la connexion aux applications situées derrière votre authentification unique (SSO). La connexion continue également de fonctionner lorsqu’elle est intégrée à votre propre portail — là où, précisément, ce type de changement casse habituellement.
Une manière concrète de commencer :
- Définissez votre politique d’authentificateurs : quels modèles vous accepterez, si vous exigez une certification indépendante, et si une passkey remplace le mot de passe ou fonctionne à côté pour ce groupe.
- Choisissez votre premier groupe — généralement les administrateurs à privilèges — et enrôlez-les, soit en enregistrant leur authentificateur à leur place, soit en les laissant s’enrôler eux-mêmes.
- Étendez groupe par groupe. Toutes les autres méthodes de connexion continuent de fonctionner exactement comme aujourd’hui, jusqu’à ce que vous décidiez de les changer.
Ce qui change pour vos utilisateurs et votre service d’assistance
Pour les personnes qui se connectent, cela ressemble à l’une de ces deux choses, selon la façon dont vous l’avez configuré. Là où une passkey est une deuxième étape, le changement consiste à passer de la recherche d’un code à un geste — empreinte digitale, visage ou code PIN — plus rapide que de saisir un code à usage unique, et toujours précédé du mot de passe. Là où une passkey a remplacé le mot de passe comme facteur principal, la connexion se résume à ce geste : plus rien à saisir.
Il n’y a aucun projet matériel derrière tout cela, sauf si vous le souhaitez : les personnes s’enrôlent sur ce qu’elles ont déjà en main — un capteur d’empreinte ou une reconnaissance faciale déjà intégrés à leur ordinateur portable ou à leur téléphone — et peuvent détenir plusieurs identifiants. L’enrôlement inter-appareils fonctionne en scannant un code avec un téléphone, de sorte que personne n’est bloqué faute d’avoir le bon appareil sous la main.
L’enrôlement ne nécessite pas non plus de ticket : les personnes peuvent s’enrôler elles-mêmes, un administrateur peut enregistrer un authentificateur à leur place, ou vous pouvez l’exiger à leur prochaine connexion pour la population de votre choix.
Rien de ce qui est déjà enregistré n’a besoin d’être refait. Les clés de sécurité enregistrées il y a des années continuent de fonctionner exactement comme aujourd’hui.
Et comme il ne reste plus rien à approuver ni à saisir à cette étape une fois qu’une population est passée à la passkey, les tickets « je n’ai pas reçu mon code » et les plaintes liées à la fatigue MFA disparaissent pour cette population.
Ce que vous pouvez prouver
La connexion par passkey ne fait pas que compliquer le phishing. Elle vous donne des preuves sur lesquelles vous pouvez agir.
Les applications situées derrière votre authentification unique (SSO) reçoivent le niveau de garantie de chaque session, et pas seulement une réponse oui ou non. Elles peuvent voir si une session a été menée à bien avec une passkey, un code à usage unique ou une approbation push, et peuvent exiger la résistance au phishing avant d’accorder l’accès. Les certificats client ne sont délibérément pas comptés comme résistants au phishing dans ce modèle.
Si vous devez vous conformer à une norme européenne, une session par passkey peut, en option, être déclarée au niveau de garantie élevé (eIDAS High) — le plus haut niveau de garantie défini par eIDAS, le règlement européen sur l’identification électronique et les services de confiance.
Côté enregistrement, un authentificateur ne peut pas être rattaché discrètement à un second compte où que ce soit sur la plateforme : la tentative est refusée, le message de refus ne nomme aucun compte, et elle est consignée dans vos journaux et votre SIEM aux côtés de vos autres événements d’authentification.
Pour les prestataires de services
Si vous commercialisez et exploitez WALLIX Sovereign Identity Access pour plusieurs tenants clients, l’administration se fait de la même manière que pour le reste de la plateforme : la politique et l’administration déléguée se définissent par tenant, de sorte que vous pouvez standardiser une offre unique résistante au phishing et l’administrer séparément pour chaque client.
Ce que la MFA résistante au phishing ne résout pas
La MFA résistante au phishing est un contrôle, pas un programme de sécurité complet, et il vaut la peine d’être précis sur ses limites.
Lier la connexion au site réel protège la connexion elle-même. Cela ne protège pas une session volée après une connexion légitime, par exemple par un logiciel malveillant déjà actif sur un appareil compromis. L’hygiène des sessions et des appareils reste importante.
Lier la connexion au site réel protège la connexion elle-même. Cela ne protège pas une session volée après une connexion légitime — par exemple par un logiciel malveillant déjà actif sur un appareil compromis. L’hygiène des sessions et des appareils reste importante.
La vérification n’est par ailleurs jamais plus solide que ce que l’authentificateur peut prouver. Les authentificateurs matériels sont vérifiés par rapport aux métadonnées signées de la FIDO Alliance ; les fournisseurs de passkeys logicielles sont identifiés sur la base d’une identité auto-déclarée plutôt que vérifiée de façon indépendante. Si votre organisation a besoin d’une garantie cryptographique plutôt que déclarative, fixez les exigences de certification et de preuve du modèle décrites plus haut, qui excluent par conception les fournisseurs purement logiciels.
WALLIX Sovereign Identity Access est fourni depuis notre propre infrastructure, hébergée en France. Ce point est pertinent si la résidence des données et la souveraineté font partie de la façon dont votre organisation évalue une infrastructure d’identité — et pas seulement d’une liste de fonctionnalités.
Prêt à retirer le phishing de votre MFA ?
Échangez avec votre équipe commerciale WALLIX pour discuter des politiques résistantes au phishing adaptées à votre tenant, ou demandez une démonstration de WALLIX Sovereign Identity Access.
WALLIX Sovereign Identity Access est la plateforme de WALLIX pour l’authentification unique (SSO), l’authentification multifacteur (MFA) et le provisionnement des utilisateurs.
Ressources associées
-
 GESTION DES ACCÈS A PRIVILÈGES IDENTITY AND ACCESS GOVERNANCE RAPPORTS WHITEPAPER
-
 FINANCE & ASSURANCE SUCCESS STORIES
-
 OT compliance OT WHITEPAPER RAPPORTS WHITEPAPER


