Une gestion souveraine des identités pour accéder à vos applications en toute sécurité

Réduisez la dépendance aux mots de passe, renforcez l'authentification unique dans l'ensemble de vos applications et offrez à vos utilisateurs un moyen plus simple d'accéder à leurs outils du quotidien.

Wallix identity access

Le problème

Sans gestion des accès des identités, l'authentification change d'une application à l'autre

Plus d'applications, plus d'identifiants de connexion à gérer.
Les équipes s'appuient sur un nombre croissant d'applications pour faire leur travail. Sans authentification unique (SSO), chaque nouvelle application peut signifier un identifiant et un mot de passe de plus à retenir, à réutiliser, à réinitialiser ou à perdre.

Le MFA protège certaines applications, mais pas toutes

Lorsque l'authentification multifacteur (MFA) est déployée application par application, certaines ressources peuvent exiger une vérification supplémentaire, tandis que d'autres restent protégées par un simple mot de passe.

Ce manque d'homogénéité crée des failles dans la sécurité de l'authentification de l'organisation.
mfa apps

En environnement hybride, l'authentification est difficile à unifier

Les applications cloud, les systèmes sur site et les différentes sources d'identité ne parlent pas toujours le même langage. Sans couche d'identité pour relier utilisateurs et applications, les organisations se retrouvent à gérer des mécanismes d'authentification distincts dans l'ensemble de leur environnement.

Votre fournisseur d'identité est critique, mais le contrôlez-vous vraiment ?

Centraliser l'authentification fait du fournisseur d'identité l'un des systèmes les plus critiques de l'organisation. Pourtant, de nombreuses organisations n'ont guère leur mot à dire sur l'endroit où sont hébergées leurs données d'identité, sur les personnes qui peuvent y accéder ou sur les réglementations auxquelles elles sont soumises.

La solution

Sovereign Identity Access, une solution SSO et MFA souveraine pour vos collaborateurs

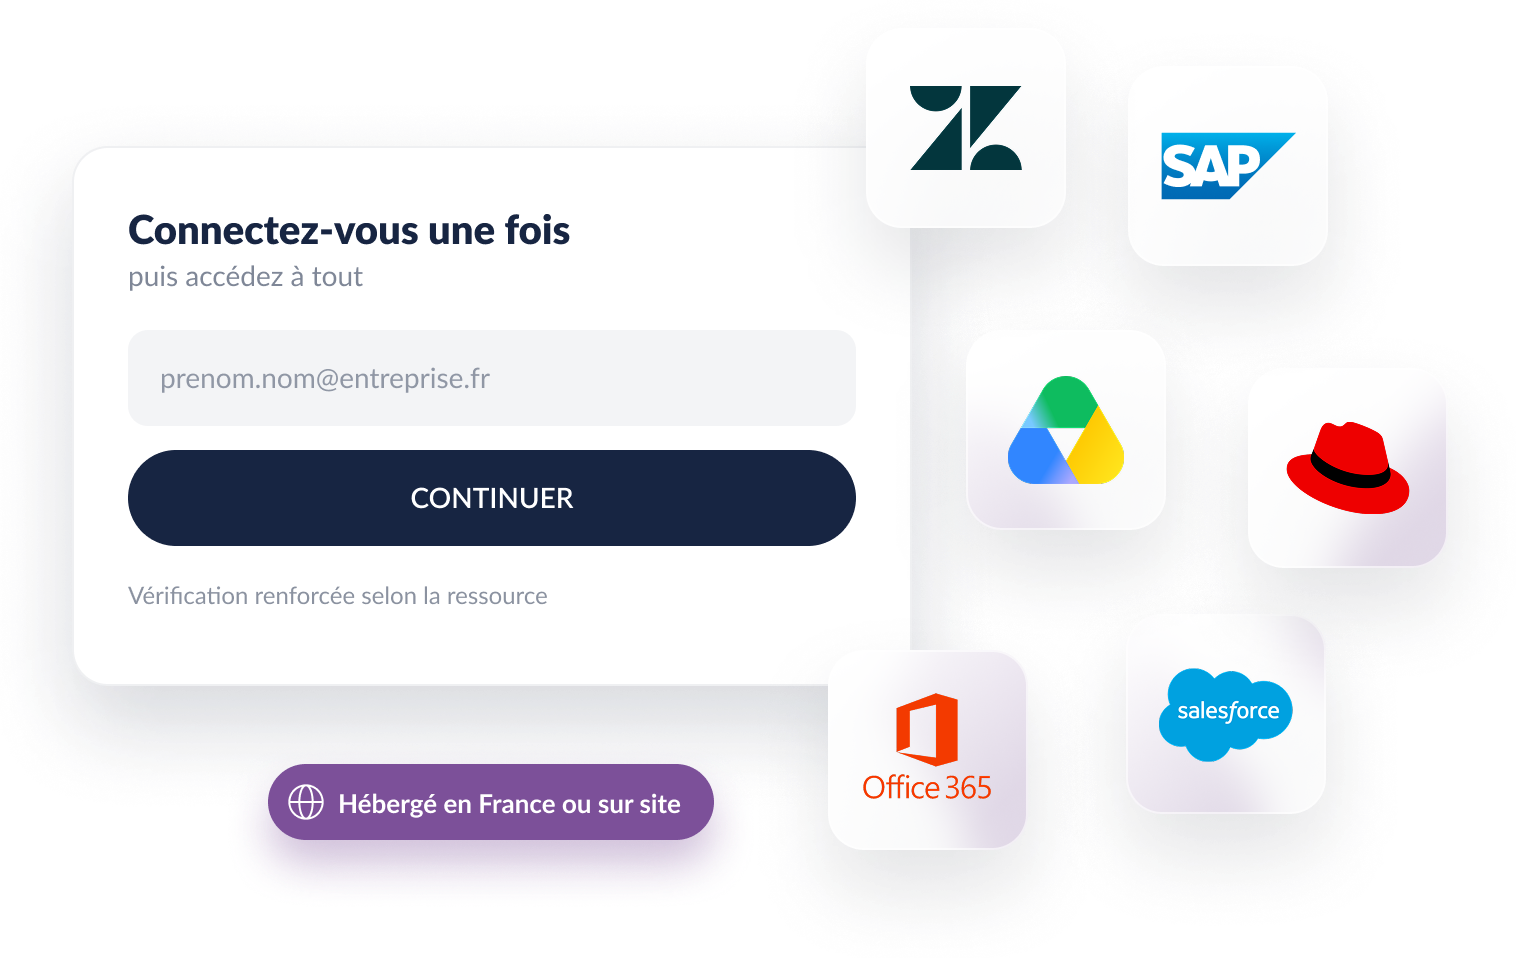
Soveriegn Identity Access est une couche d'authentification et de fédération qui centralise la manière dont les collaborateurs s'authentifient auprès des applications. Notre solution SSO combine SSO, MFA et fédération d'identité pour offrir une expérience d'accès homogène dans toute l'organisation, hébergée en France ou déployée sur site.

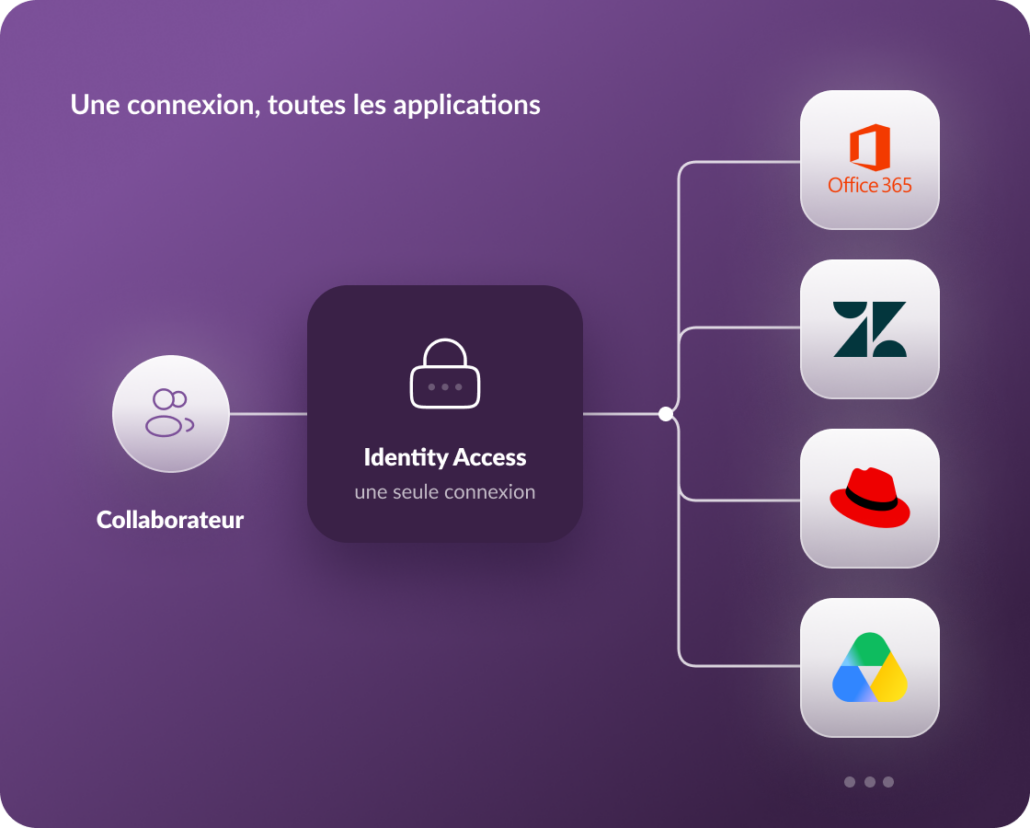
Single Sign-On

Offrez à vos collaborateurs un point d'entrée unique et sécurisé vers les applications qu'ils utilisent au quotidien.

Grâce à l'authentification unique (SSO), les utilisateurs s'authentifient une seule fois et passent d'une application connectée à l'autre sans avoir à saisir à chaque fois des identifiants différents.
Moins de connexions, c'est moins de lassitude liée aux mots de passe, moins d'interruptions et une expérience plus fluide pour les collaborateurs.

Single Sign-On

Multi-Factor Authentication

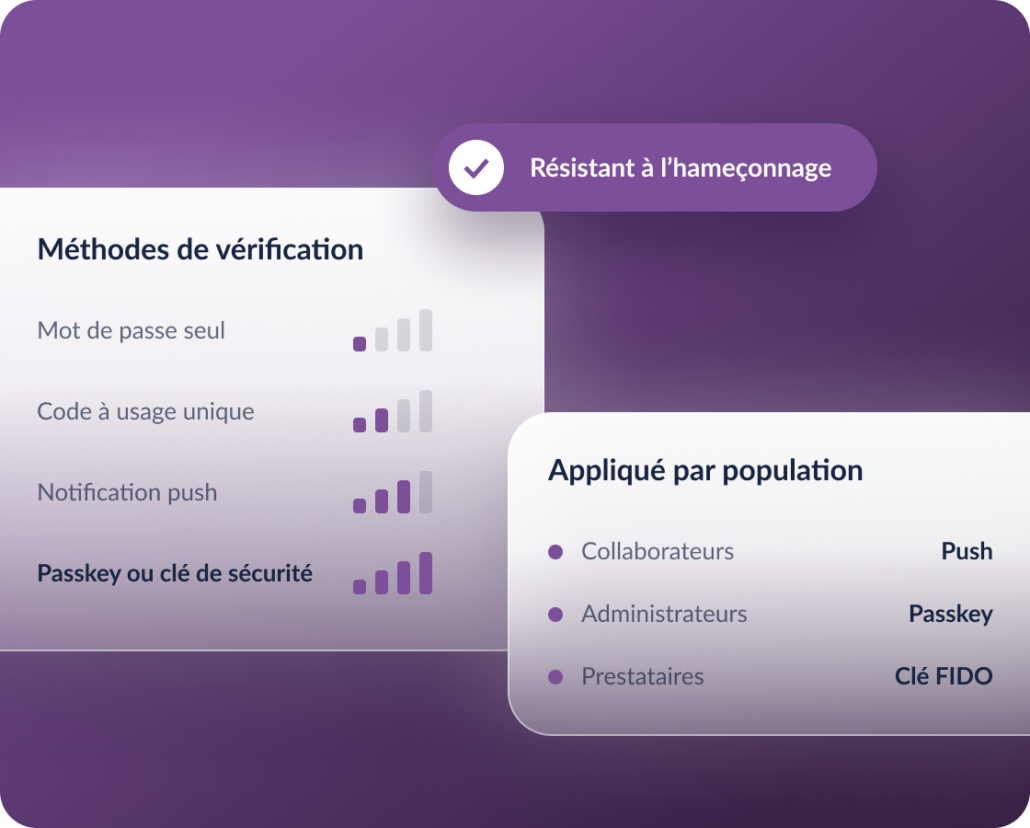
Renforcez l'authentification grâce à des options MFA flexibles, adaptées à chaque profil d'utilisateur, à chaque application et à chaque exigence de sécurité.

Prenez en charge un large éventail de méthodes de vérification, des applications d'authentification aux mots de passe à usage unique en passant par l'authentification résistante à l'hameçonnage, tout en laissant aux organisations la liberté de renforcer la protection là où c'est le plus important.

Multi Factor Authentication

Fédération des identités

Étendez l'accès sécurisé à l'ensemble de vos applications et de vos environnements, sans remplacer l'infrastructure d'identité en laquelle vous avez déjà confiance.

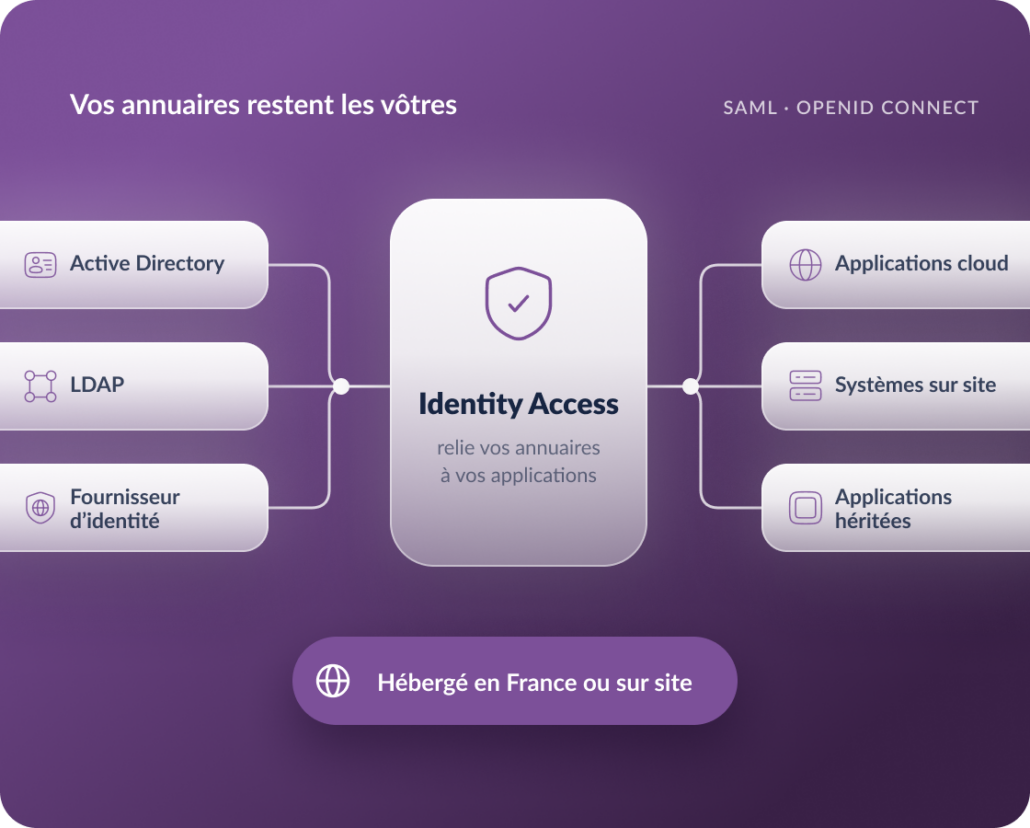
WALLIX Sovereign Identity Access fonctionne avec vos fournisseurs d'identité et vos annuaires existants. Il relie les environnements cloud, sur site et hérités grâce à des standards comme SAML et OpenID Connect.

Fédération des identités

Bénéfices

Pourquoi adopter une solution des accès d'identités souveraine en entreprise ?

Réduisez le nombre de mots de passe à gérer

Chaque mot de passe supplémentaire représente un nouveau risque de réutiliser, compromettre ou oublier ses identifiants. Le SSO limite les authentifications répétées entre les applications connectées : les collaborateurs travaillent plus simplement, et l'organisation dépend moins de mots de passe distincts pour chaque service. »

Appliquez une authentification forte sur toutes vos applications

Identity Access offre aux organisations une couche d'authentification centrale, à partir de laquelle une vérification renforcée (MFA) peut être appliquée à l'ensemble des applications connectées, pour un socle de sécurité plus homogène. Les utilisateurs retrouvent une expérience d'authentification familière, tandis que les équipes de sécurité renforcent la protection de l'accès aux applications.

Simplifiez l'accès sans sacrifier la sécurité

Les mesures de sécurité sont plus efficaces quand les utilisateurs peuvent réellement s'en servir.
Le SSO réduit les connexions répétitives et la MFA renforce la vérification là où c'est important. Les collaborateurs passent ainsi moins de temps à s'authentifier et plus de temps à utiliser les outils dont ils ont besoin.
Résultat : une sécurité des identités renforcée, sans complexifier l'accès.

Garder le contrôle sur votre couche d’identité

Votre couche d'authentification contient des données sensibles sur l'identité de vos utilisateurs et sur les ressources auxquelles ils accèdent. Déployé dans le cloud ou sur site, Identity Access maintient ces données sous gouvernance européenne et sous votre contrôle

Regardez WALLIX Sovereign Identity Access en action

Découvrez comment notre solution SSO, la MFA et la fédération d'identité se combinent pour simplifier l'accès et renforcer l'authentification dans l'ensemble de votre environnement applicatif.

FAQ

Questions fréquentes sur le SSO, la MFA et la fédération d'identité

Qu'est-ce qu'une solution SSO et que fait Identity Access ?

Identity Access est une couche d’authentification et de fédération pour vos collaborateurs. Elle réunit l’authentification unique (SSO), l’authentification multifacteur (MFA) et la fédération d’identité : les collaborateurs disposent d’une méthode de connexion unique et homogène, et les équipes de sécurité d’un point central pour gérer la protection de ces connexions.

Devons-nous remplacer notre fournisseur d'identité ou notre annuaire existant ?

Non. WALLIX Sovereign Identity Access est conçu pour fonctionner avec l’infrastructure d’identité en laquelle vous avez déjà confiance, et non pour la remplacer. Dans la mesure du possible, il vérifie les identifiants directement dans votre propre annuaire plutôt que d’en conserver une copie séparée.

Quelles méthodes MFA prenez-vous en charge ?

Un large éventail d’options, des applications d’authentification aux mots de passe à usage unique, en passant par l’authentification résistante à l’hameçonnage grâce aux passkeys. Les équipes de sécurité peuvent appliquer une vérification renforcée là où c’est le plus important, plutôt que de traiter toutes les applications de la même manière.

Que signifie concrètement « résistante à l'hameçonnage » ?

Après la saisie du mot de passe, l’utilisateur confirme son identité avec un passkey (empreinte digitale, reconnaissance faciale ou code PIN) ou avec une clé de sécurité. Cette vérification est liée à la véritable page de connexion de votre organisation : une fausse page, même convaincante, ne récupère rien de réutilisable. Il s’agit d’une seconde étape plus robuste, et non d’un moyen de se passer du mot de passe.

Où sont hébergées nos données d’identité, et que conservez-vous ?

Identity Access est hébergé en France. Il est conçu pour ne conserver que les informations nécessaires à l’authentification d’un utilisateur, et pour ne transmettre à chaque application connectée que les données dont elle a besoin. Pour les organisations qui doivent garder leurs données d’identité entièrement au sein de leur propre infrastructure, un déploiement sur site est également proposé.