Souveränes Identitätsmanagement für den sicheren Zugriff auf Ihre Anwendungen

Reduzieren Sie die Abhängigkeit von Passwörtern, stärken Sie die Authentifizierung über alle Ihre Anwendungen hinweg und erleichtern Sie Ihren Mitarbeitern den Zugriff auf die Anwendungen, die sie täglich benötigen.

Identity-Access_Image

Die Herausforderung

Ohne zentrale Zugriffsverwaltung gelten für jede Anwendung andere Anmeldeverfahren

Mehr Anwendungen bedeuten mehr Zugangsdaten, die verwaltet werden müssen.
Mitarbeiter benötigen für ihre täglichen Aufgaben immer mehr Anwendungen. Ohne Single Sign-On (SSO) kann jede zusätzliche Anwendung einen weiteren Benutzernamen und ein weiteres Passwort bedeuten – Zugangsdaten, die sich die Mitarbeiter merken, wiederverwenden, zurücksetzen oder neu anfordern müssen.

MFA schützt manche Anwendungen, aber nicht alle

Wird die Multi-Faktor-Authentifizierung (MFA) für jede Anwendung einzeln eingerichtet, entstehen unterschiedliche Sicherheitsniveaus: Während einige Anwendungen eine zusätzliche Authentifizierung verlangen, sind andere weiterhin lediglich durch ein Passwort geschützt.

Diese uneinheitliche Umsetzung führt zu Sicherheitslücken bei der Authentifizierung innerhalb des Unternehmens.
MFA_Image

In hybriden Umgebungen ist eine einheitliche Authentifizierung besonders schwierig

Cloud-Anwendungen, lokale Systeme und unterschiedliche Identitätsquellen sind nicht immer miteinander kompatibel. Ohne eine zentrale Lösung, die Benutzer und Anwendungen miteinander verbindet, müssen Unternehmen verschiedene Authentifizierungsverfahren innerhalb ihrer IT-Umgebung verwalten.

Ihr Identitätsanbieter ist geschäftskritisch – aber haben Sie wirklich die Kontrolle darüber?

Durch die Zentralisierung der Authentifizierung wird der Identitätsanbieter zu einer der wichtigsten Komponenten der IT-Infrastruktur. Dennoch haben viele Unternehmen nur begrenzten Einfluss darauf, wo ihre Identitätsdaten gespeichert werden, wer darauf zugreifen kann und welchen gesetzlichen Vorschriften sie unterliegen.

Die Lösung

Sovereign Identity Access: Souveränes Single Sign-On und MFA für Ihre Mitarbeiter

Sovereign Identity Access ist eine Lösung für Authentifizierung und Identitätsföderation, die den Zugriff Ihrer Mitarbeiter auf Anwendungen zentral verwaltet. Die Lösung kombiniert Single Sign-On (SSO), Multi-Faktor-Authentifizierung (MFA) und Identitätsföderation für einheitliche Anmeldeverfahren im gesamten Unternehmen. Sie kann in Frankreich gehostet oder in der eigenen IT-Infrastruktur betrieben werden.

Single Sign-On (SSO)

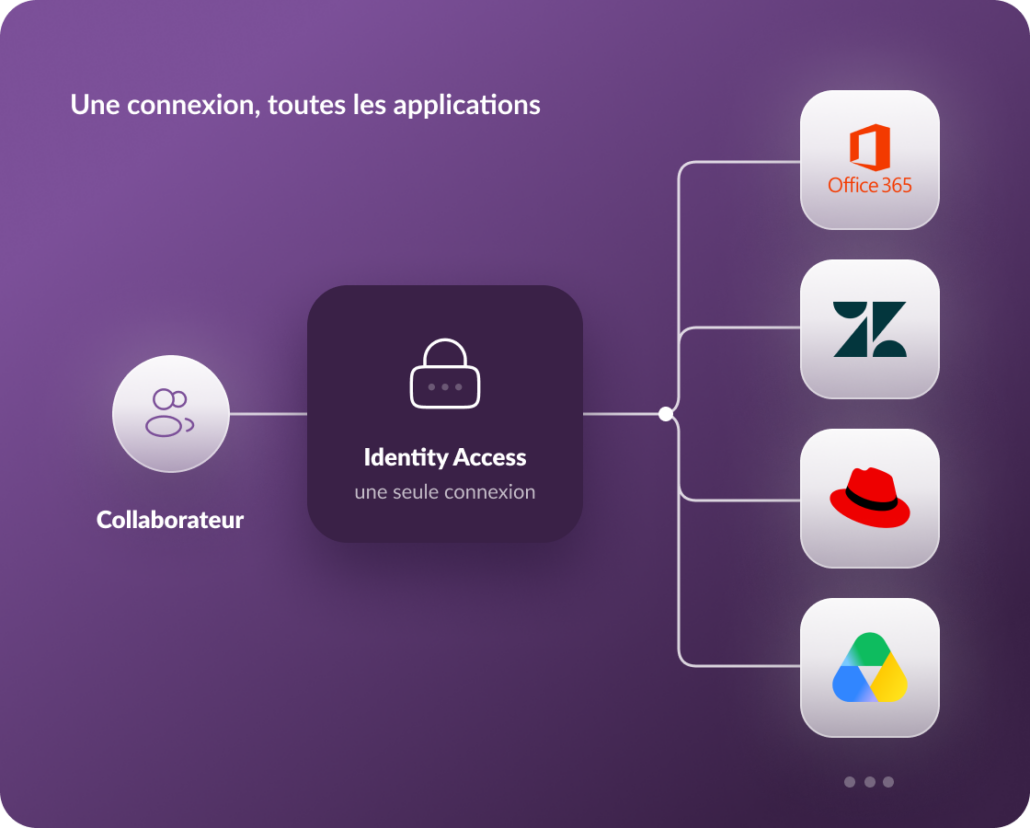
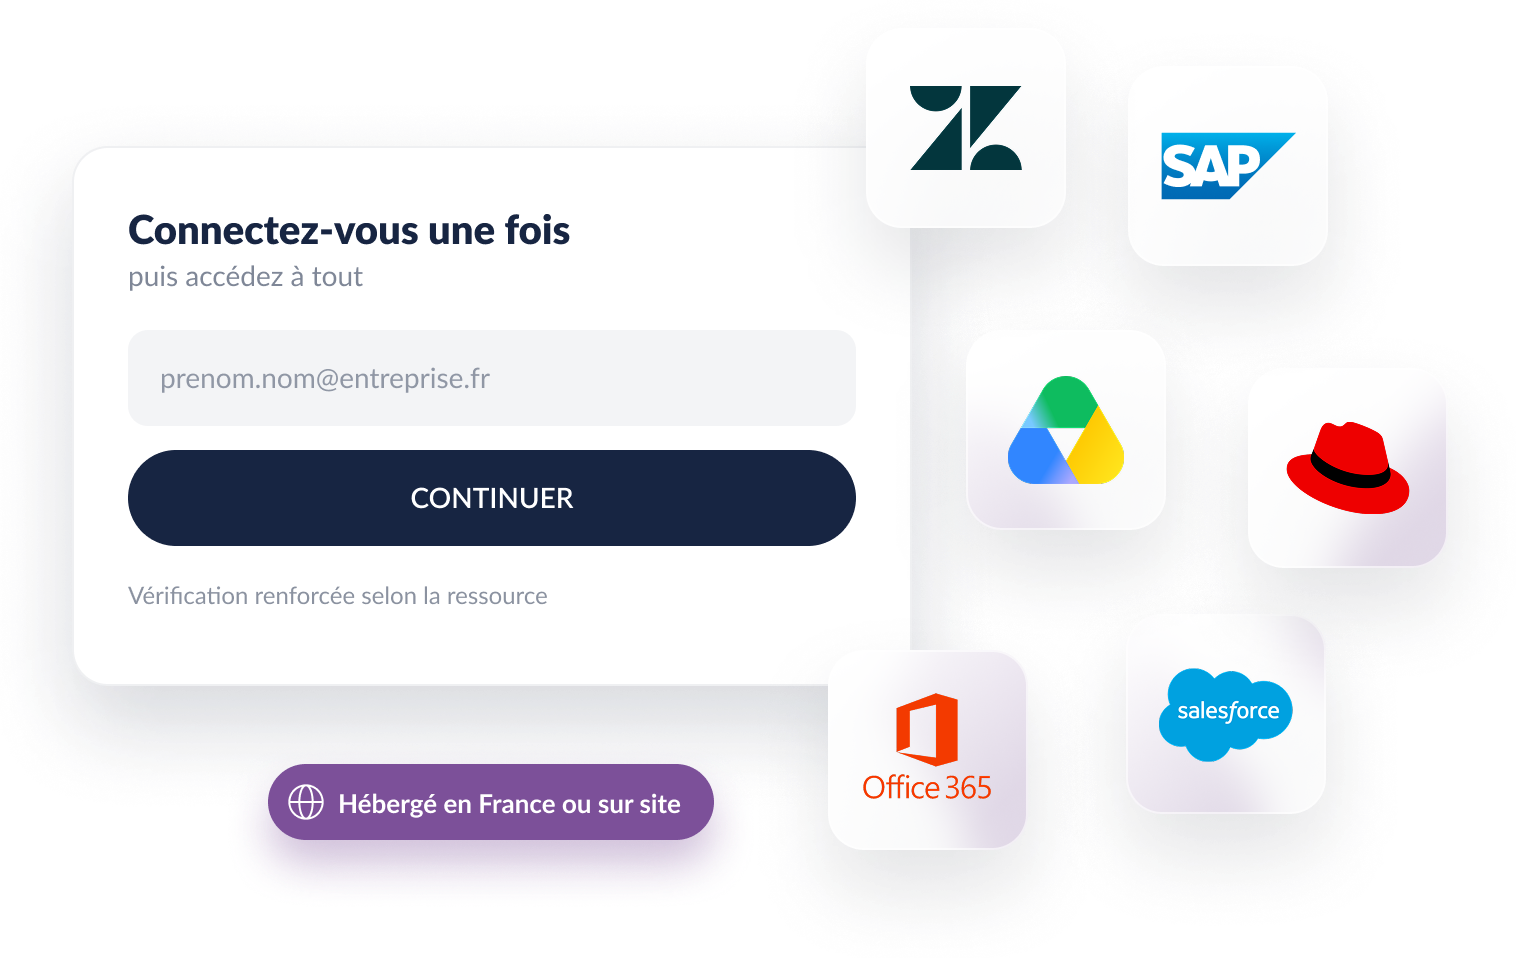
Bieten Sie Ihren Mitarbeitern einen zentralen und sicheren Zugang zu den Anwendungen, die sie täglich nutzen.

Mit Single Sign-On (SSO) melden sich Benutzer einmalig an und können anschließend zwischen verbundenen Anwendungen wechseln, ohne sich jedes Mal erneut authentifizieren zu müssen.
Weniger Anmeldevorgänge bedeuten weniger Aufwand bei der Passwortverwaltung, weniger Unterbrechungen und einen einfacheren Arbeitsalltag für Ihre Mitarbeiter.

Single-Sign-On_Image

Multi-Faktor-Authentifizierung (MFA)

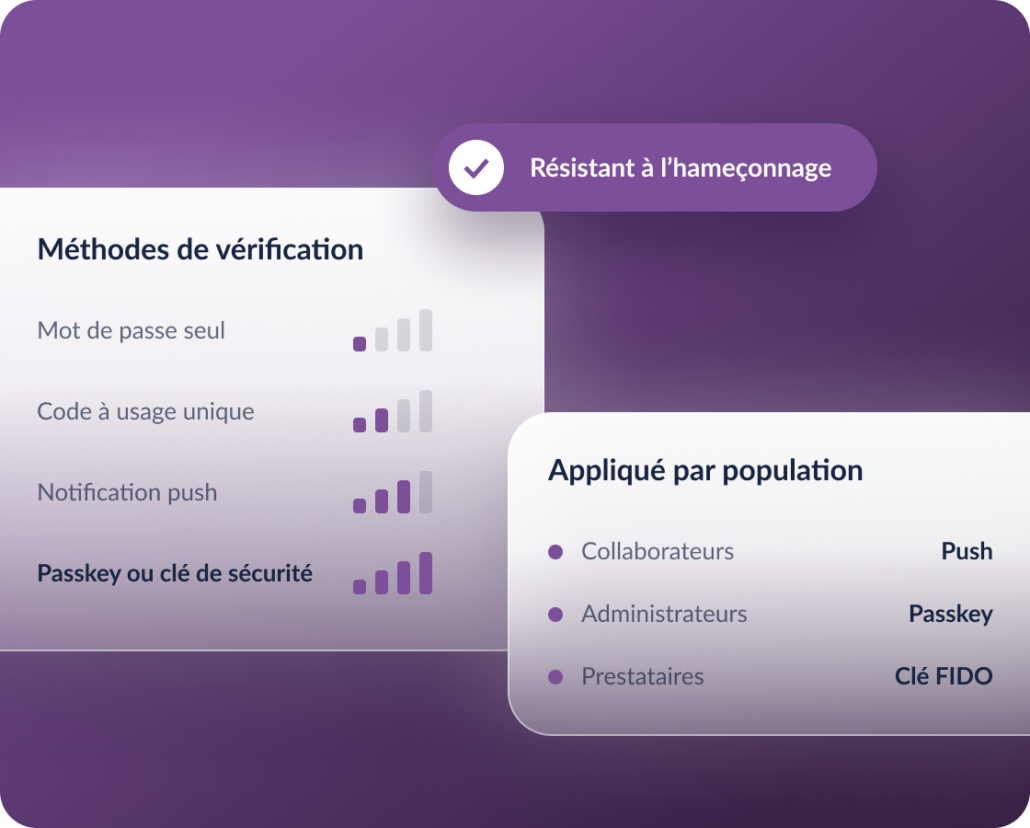
Erhöhen Sie die Sicherheit bei der Anmeldung mit flexiblen MFA-Verfahren, die sich an unterschiedliche Benutzergruppen, Anwendungen und Sicherheitsanforderungen anpassen lassen.

Nutzen Sie unterschiedliche Authentifizierungsverfahren – von Einmalpasswörtern bis hin zu phishingresistenten Methoden. So können Unternehmen die Sicherheitsanforderungen je nach Anwendung und Schutzbedarf festlegen und besonders kritische Zugriffe zusätzlich absichern.

Multi-Factor-Authentication_Image

Identitätsföderation

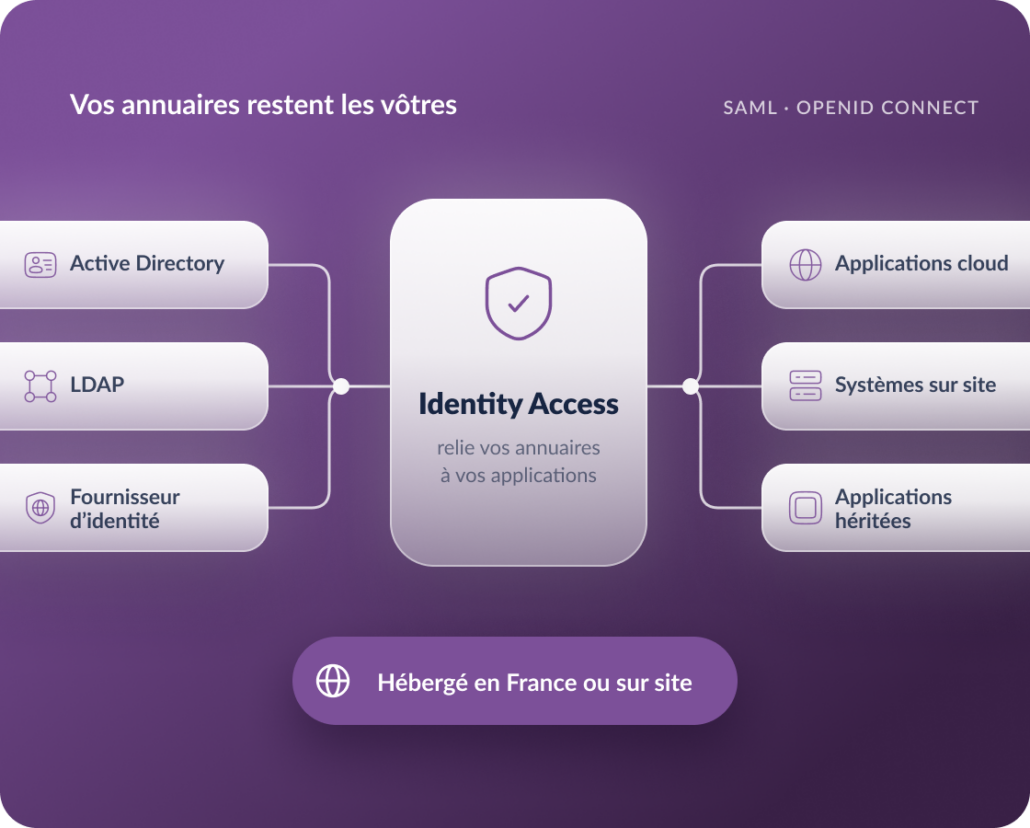
Ermöglichen Sie sichere Zugriffe auf Ihre Anwendungen und IT-Umgebungen, ohne Ihre bestehende Infrastruktur für das Identitätsmanagement ersetzen zu müssen.

WALLIX Sovereign Identity Access lässt sich mit Ihren bestehenden Identitätsanbietern und Benutzerverzeichnissen verbinden. Die Lösung integriert Cloud-Anwendungen, lokale Systeme und ältere IT-Umgebungen über etablierte Standards wie SAML und OpenID Connect.

Federation-Identites_Image

Vorteile

Welche Vorteile bietet eine souveräne Lösung für das Identitäts- und Zugriffsmanagement?

Reduzieren Sie die Anzahl der Passwörter, die Ihre Mitarbeiter verwalten müssen

Jedes zusätzliche Passwort erhöht das Risiko, dass Zugangsdaten mehrfach verwendet, kompromittiert oder vergessen werden. Single Sign-On (SSO) reduziert die Anzahl der Anmeldevorgänge bei verbundenen Anwendungen. Das erleichtert den Arbeitsalltag Ihrer Mitarbeiter und verringert die Abhängigkeit von separaten Passwörtern für jede Anwendung.

Stärken Sie die Authentifizierung über alle Ihre Anwendungen hinweg

Sovereign Identity Access bietet eine zentrale Authentifizierungslösung, über die sich zusätzliche Sicherheitsprüfungen wie die Multi-Faktor-Authentifizierung (MFA) für verbundene Anwendungen einrichten lassen. So können Unternehmen einheitliche Sicherheitsrichtlinien umsetzen. Mitarbeiter profitieren von vertrauten Anmeldeverfahren, während IT-Sicherheitsteams den Zugriff auf Anwendungen besser absichern können.

Vereinfachen Sie den Zugriff, ohne Abstriche bei der Sicherheit zu machen

Sicherheitsmaßnahmen sind besonders wirksam, wenn sie sich problemlos in den Arbeitsalltag integrieren lassen.
Single Sign-On (SSO) reduziert wiederholte Anmeldevorgänge, während die Multi-Faktor-Authentifizierung (MFA) zusätzliche Sicherheit bei der Anmeldung bietet. Mitarbeiter verbringen dadurch weniger Zeit mit der Authentifizierung und können sich stärker auf ihre eigentlichen Aufgaben konzentrieren.
Das Ergebnis: ein besserer Schutz digitaler Identitäten, ohne den Zugriff auf Anwendungen unnötig zu erschweren.

Behalten Sie die Kontrolle über Ihr Identitätsmanagement

Ihre Authentifizierungsinfrastruktur verarbeitet sensible Informationen über die Identitäten Ihrer Benutzer und die Ressourcen, auf die sie zugreifen.
Ob in der Cloud oder in Ihrer eigenen IT-Infrastruktur: Mit Sovereign Identity Access bleiben diese Daten unter europäischer Rechts- und Verwaltungshoheit und innerhalb Ihres Kontrollbereichs.

Erleben Sie WALLIX Sovereign Identity Access in der Praxis

Erfahren Sie, wie Single Sign-On (SSO), Multi-Faktor-Authentifizierung (MFA) und die Anbindung bestehender Identitätssysteme zusammenwirken, um den Zugriff auf Anwendungen zu vereinfachen und die Authentifizierung in Ihrer gesamten IT-Umgebung zu stärken.

FAQS

Häufig gestellte Fragen zu MFA, Single-Sign-On und Identitätsföderation

Was ist eine SSO-Lösung und welche Funktionen bietet WALLIX Sovereign Identity Access?

WALLIX Sovereign Identity Access ist eine Lösung für die Authentifizierung und die Anbindung unterschiedlicher Identitätssysteme. Sie kombiniert Single Sign-On (SSO), Multi-Faktor-Authentifizierung (MFA) und Identitätsföderation.
Mitarbeiter profitieren von einheitlichen Anmeldeverfahren, während IT-Sicherheitsteams die Absicherung dieser Anmeldungen zentral verwalten können.

Müssen wir unseren bestehenden Identitätsanbieter oder unser Benutzerverzeichnis ersetzen?

Nein. WALLIX Sovereign Identity Access wurde entwickelt, um mit Ihrer bestehenden Infrastruktur für das Identitätsmanagement zusammenzuarbeiten, nicht um sie zu ersetzen. Soweit möglich, werden Zugangsdaten direkt anhand Ihres vorhandenen Benutzerverzeichnisses überprüft, anstatt eine separate Kopie zu speichern.

Welche MFA-Verfahren werden unterstützt?

WALLIX Sovereign Identity Access unterstützt verschiedene Authentifizierungsverfahren – von Authenticator-Apps und Einmalpasswörtern bis hin zu phishingresistenten Verfahren mit Passkeys.
IT-Sicherheitsteams können zusätzliche Authentifizierungsanforderungen gezielt dort festlegen, wo ein höherer Schutzbedarf besteht, anstatt für alle Anwendungen dieselben Vorgaben zu verwenden.

Was bedeutet „phishingresistent“ konkret?

Bei einer phishingresistenten Authentifizierung kann die Identität beispielsweise mit einem Passkey oder einem Sicherheitsschlüssel bestätigt werden. Passkeys lassen sich je nach Gerät und Konfiguration etwa per Fingerabdruck, Gesichtserkennung oder PIN verwenden.
Die Authentifizierung ist dabei an die tatsächliche Anmeldeseite gebunden. Selbst eine täuschend echt gestaltete Phishing-Seite kann die Anmeldedaten deshalb nicht einfach abfangen und für eine Anmeldung beim echten Dienst wiederverwenden.
Das bietet einen deutlich besseren Schutz vor Phishing als herkömmliche Verfahren mit Passwörtern und übertragbaren Einmalcodes.

Wo werden unsere Identitätsdaten gespeichert und welche Daten werden erfasst?

WALLIX Sovereign Identity Access wird in Frankreich gehostet. Die Lösung ist darauf ausgelegt, nur die Informationen zu speichern, die für die Authentifizierung eines Benutzers erforderlich sind. An verbundene Anwendungen werden ausschließlich die Daten übermittelt, die diese benötigen.
Für Unternehmen, die ihre Identitätsdaten vollständig innerhalb ihrer eigenen IT-Infrastruktur verwalten möchten, steht die Lösung auch als On-Premises-Variante zur Verfügung.