Gestión soberana de identidades para acceder a sus aplicaciones con total seguridad

Reduzca la dependencia de las contraseñas, refuerce el inicio de sesión único en todas sus aplicaciones y facilite a sus usuarios el acceso a las herramientas que utilizan a diario.

Wallix identity access

El problema

Sin gestión de identidades y accesos, la autenticación cambia de una aplicación a otra

Más aplicaciones, más credenciales que gestionar
Los equipos necesitan cada vez más aplicaciones para hacer su trabajo. Sin inicio de sesión único (SSO), cada nueva aplicación puede suponer un nombre de usuario y una contraseña más que recordar, reutilizar, restablecer o perder.

La MFA protege algunas aplicaciones, pero no todas

Cuando la autenticación multifactor (MFA) se despliega aplicación por aplicación, algunos recursos pueden exigir una verificación adicional mientras otros siguen protegidos solo con una contraseña.

Esta falta de coherencia abre brechas de seguridad en la autenticación de la organización.
mfa apps

En entornos híbridos, unificar la autenticación es complicado

Las aplicaciones en la nube, los sistemas on-premise y las diferentes fuentes de identidad no siempre hablan el mismo idioma. Sin una capa de identidad que conecte usuarios y aplicaciones, las organizaciones acaban gestionando mecanismos de autenticación distintos en todo su entorno.

Su proveedor de identidad es crítico, pero ¿realmente lo controla?

Al centralizar la autenticación, el proveedor de identidad se convierte en uno de los sistemas más críticos de la organización. Aun así, muchas empresas apenas tienen voz ni voto sobre dónde se alojan sus datos de identidad, quién puede acceder a ellos o qué normativa se les aplica.

La solución

Sovereign Identity Access, una solución soberana de SSO y MFA para sus empleados

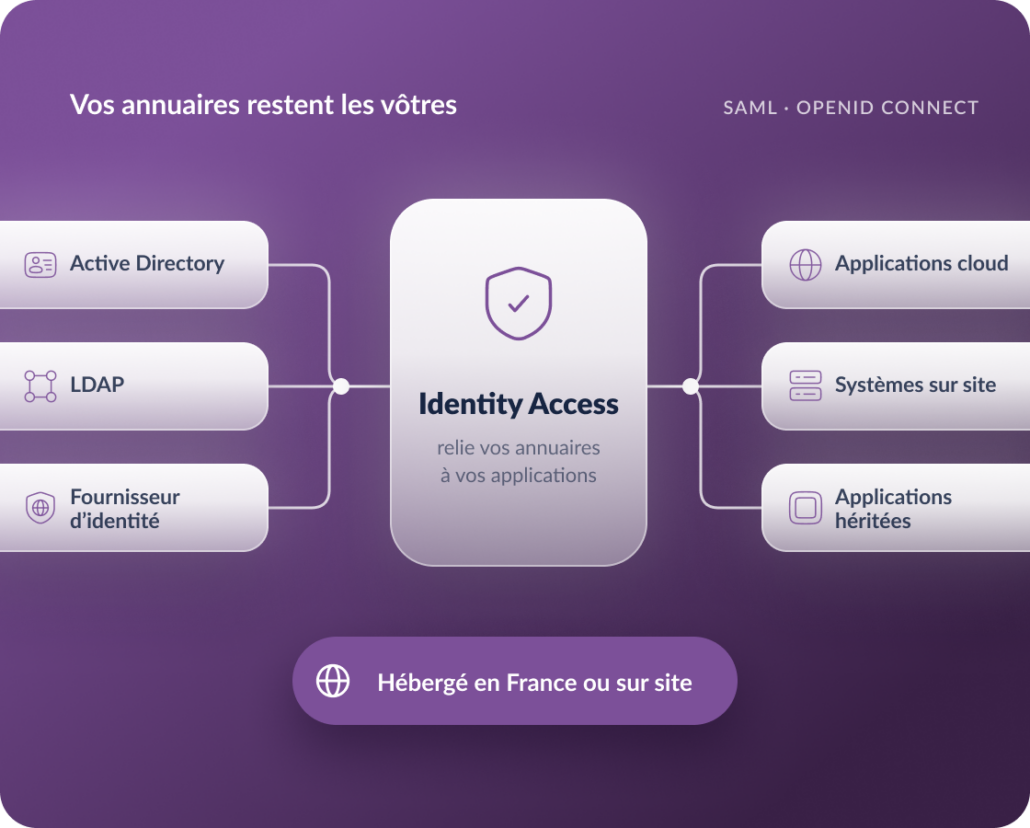
Sovereign Identity Access es una capa de autenticación y federación que centraliza la forma en que los empleados se autentican en las aplicaciones. Nuestra solución, alojada en Francia o desplegada on-premise, combina SSO, MFA y federación de identidades para ofrecer una experiencia de acceso coherente en toda la organización.

Single Sign-On

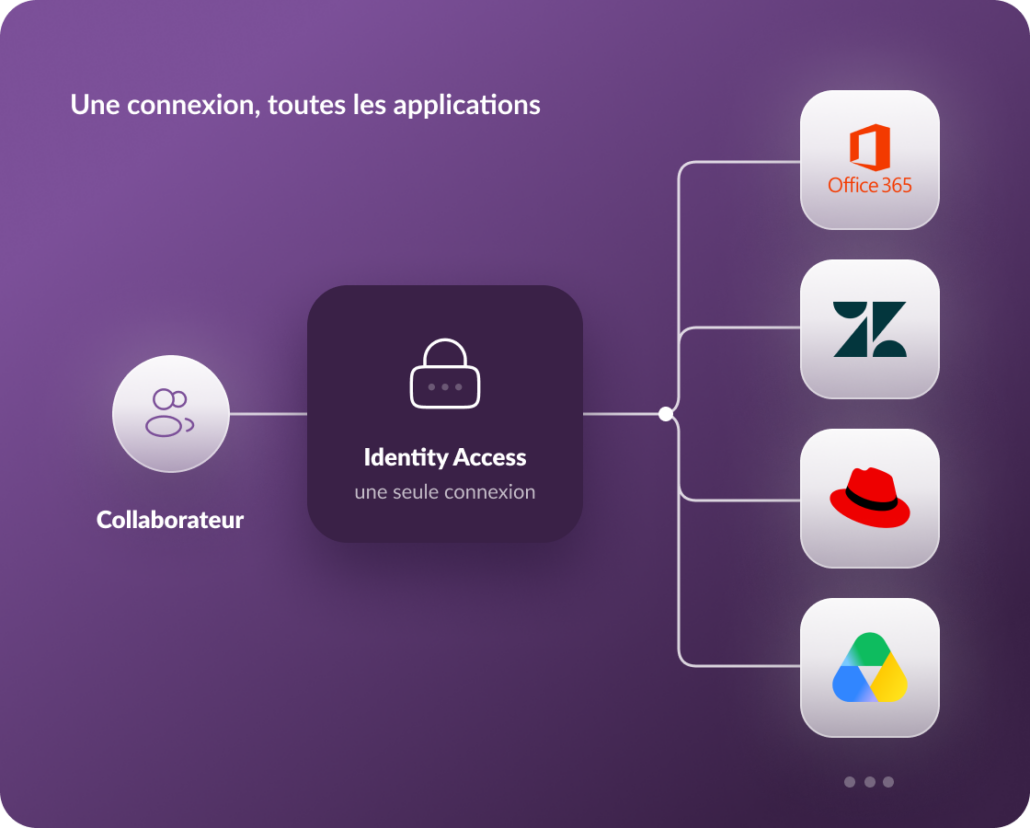
Ofrezca a sus empleados un punto de acceso único y seguro a las aplicaciones que usan cada día.

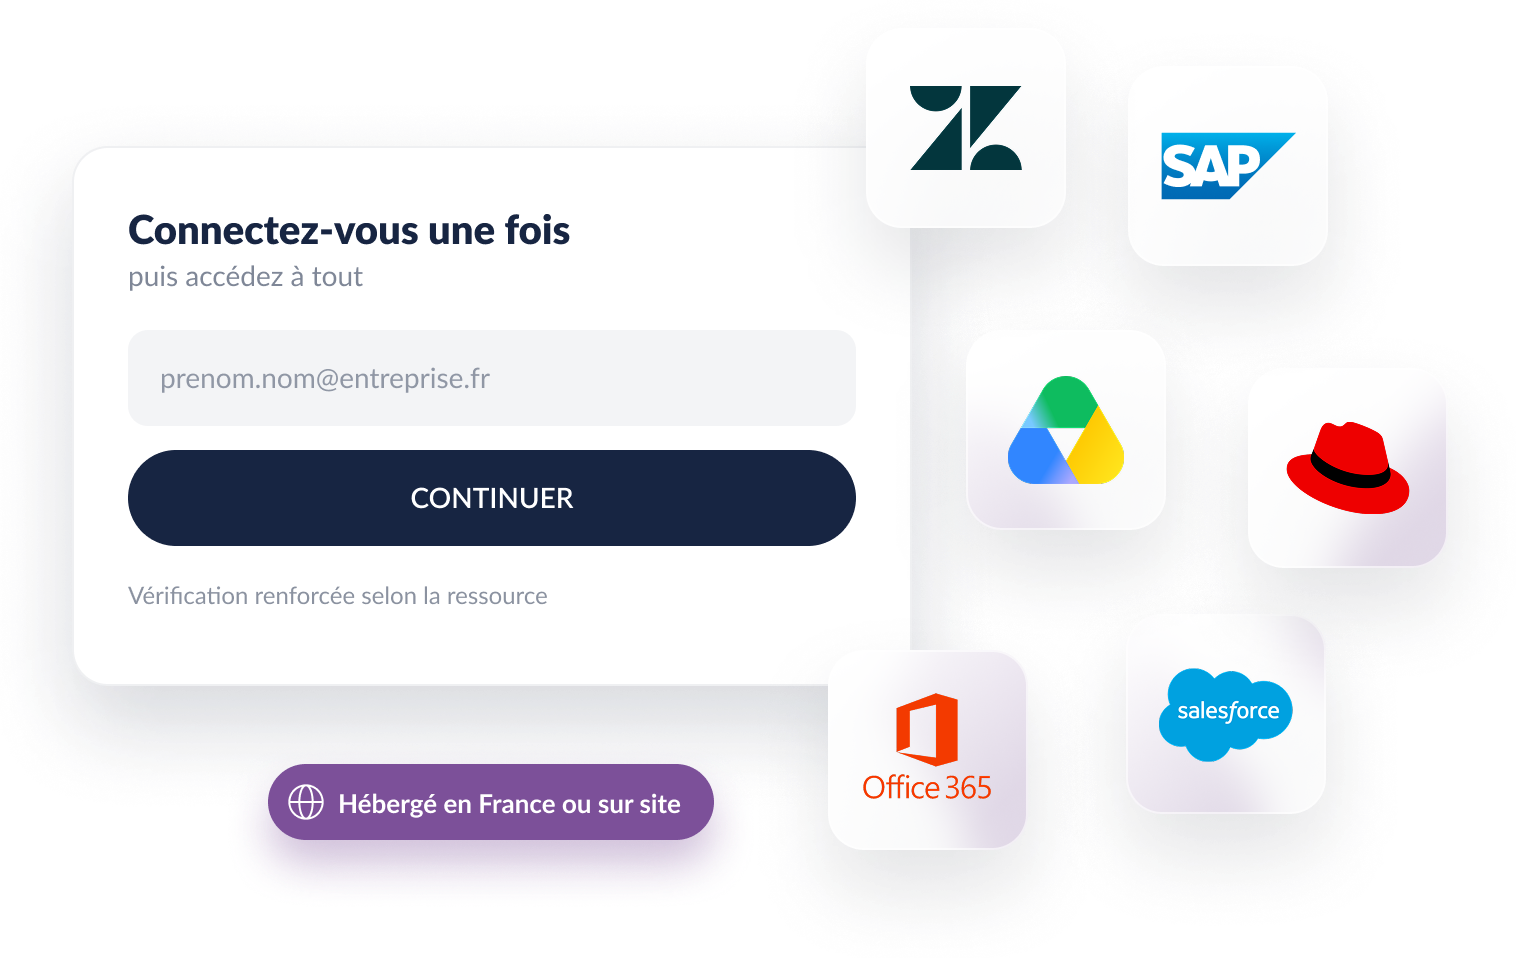
Con el inicio de sesión único (SSO), los usuarios se autentican una sola vez y pasan de una aplicación conectada a otra sin tener que introducir credenciales distintas cada vez.
Menos inicios de sesión significan menos fatiga de contraseñas, menos interrupciones y una experiencia más fluida para los empleados.

Single Sign-On

Multi-Factor Authentication

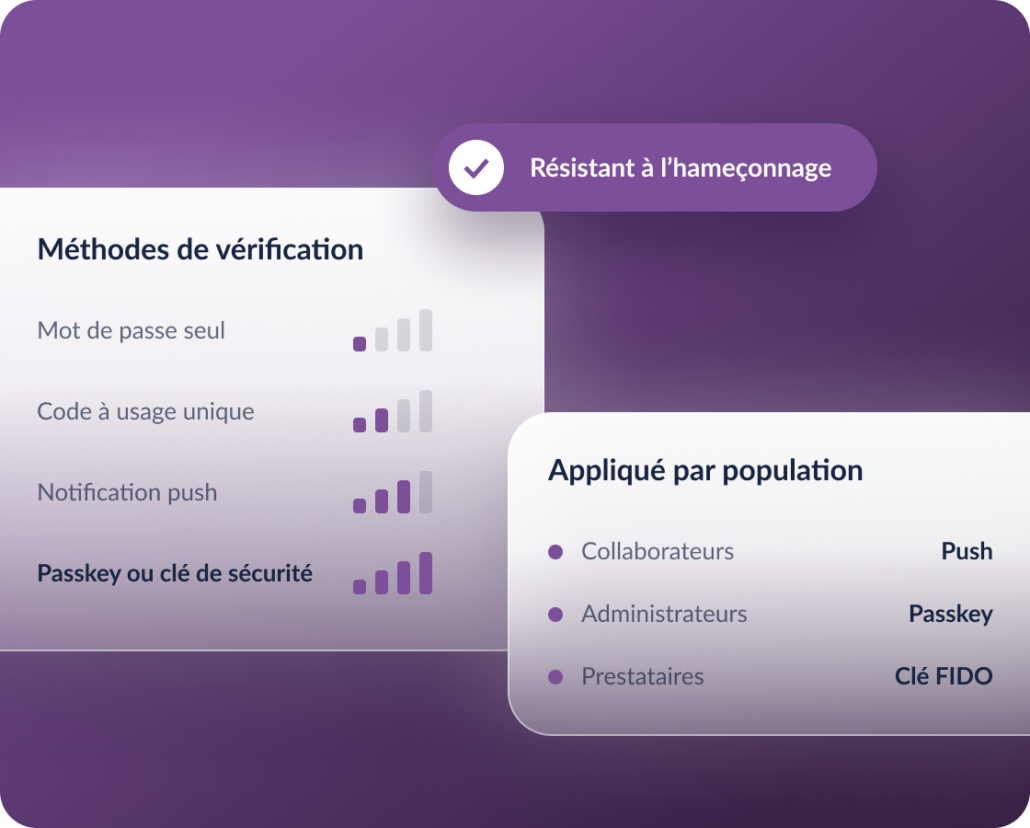
Refuerce la autenticación con opciones de MFA flexibles, adaptadas a cada perfil de usuario, cada aplicación y cada requisito de seguridad.

Compatible con una amplia variedad de métodos de verificación: desde aplicaciones de autenticación hasta autenticación resistente al phishing, pasando por contraseñas de un solo uso. Las organizaciones mantienen la libertad de reforzar la protección allí donde más importa.

Multi Factor Authentication

Federación de identidades

Extienda el acceso seguro a todas sus aplicaciones y entornos sin sustituir la infraestructura de identidad en la que ya confía.

WALLIX Sovereign Identity Access funciona con sus proveedores de identidad y directorios actuales. Conecta entornos en la nube, on-premise y heredados mediante estándares como SAML y OpenID Connect.

Fédération des identités

Ventajas

¿Por qué apostar por una solución soberana de gestión de identidades y accesos en su empresa?

Gestione menos contraseñas

Cada contraseña adicional supone un nuevo riesgo de que las credenciales se reutilicen, se vean comprometidas o se olviden. El SSO reduce las autenticaciones repetidas entre aplicaciones conectadas: los empleados trabajan de forma más sencilla y la organización depende menos de contraseñas distintas para cada servicio.

Aplique autenticación fuerte en todas sus aplicaciones

Identity Access ofrece a las organizaciones una capa de autenticación central desde la que aplicar una verificación reforzada (MFA) a todas las aplicaciones conectadas, con una base de seguridad más coherente. Los usuarios mantienen una experiencia de autenticación que ya conocen, mientras los equipos de seguridad protegen mejor el acceso a las aplicaciones.

Simplifique el acceso sin renunciar a la seguridad

Las medidas de seguridad son más eficaces cuando los usuarios pueden utilizarlas de verdad.
El SSO reduce los inicios de sesión repetitivos y la MFA refuerza la verificación donde hace falta. Así, los empleados dedican menos tiempo a autenticarse y más a usar las herramientas que necesitan.
El resultado: una seguridad de identidades más sólida, sin complicar el acceso.

Mantenga el control de su capa de identidad

Su capa de autenticación contiene datos sensibles sobre la identidad de sus usuarios y los recursos a los que acceden. Tanto en la nube como on-premise, Identity Access mantiene estos datos bajo gobernanza europea y bajo su control.

Vea WALLIX Sovereign Identity Access en acción

Descubra cómo nuestra solución combina SSO, MFA y federación de identidades para simplificar el acceso y reforzar la autenticación en todo su entorno de aplicaciones.

FAQ

Preguntas frecuentes sobre SSO, MFA y federación de identidades

Qu'est-ce qu'une solution SSO et que fait Identity Access ?

Identity Access es una capa de autenticación y federación para sus empleados. Reúne el inicio de sesión único (SSO), la autenticación multifactor (MFA) y la federación de identidades: los empleados tienen una forma única y coherente de iniciar sesión, y los equipos de seguridad, un punto central desde el que gestionar la protección de esos accesos.

¿Tenemos que sustituir nuestro proveedor de identidad o nuestro directorio actual?

No. WALLIX Sovereign Identity Access está diseñado para funcionar con la infraestructura de identidad en la que ya confía, no para sustituirla. Siempre que es posible, valida las credenciales directamente en su propio directorio en lugar de guardar una copia aparte.

¿Qué métodos de MFA admiten?

Una amplia variedad de opciones: desde aplicaciones de autenticación hasta autenticación resistente al phishing con passkeys, pasando por contraseñas de un solo uso. Los equipos de seguridad pueden reforzar la verificación allí donde más importa, en lugar de tratar todas las aplicaciones por igual.

¿Qué significa en la práctica «resistente al phishing»?

Después de introducir la contraseña, el usuario confirma su identidad con una passkey (huella dactilar, reconocimiento facial o PIN) o con una llave de seguridad. Esta verificación está vinculada a la página de inicio de sesión legítima de su organización: una página falsa, por muy convincente que sea, no consigue nada reutilizable. Se trata de un segundo paso más robusto, no de una forma de prescindir de la contraseña.

¿Dónde se alojan nuestros datos de identidad y qué información conservan?

Identity Access se aloja en Francia. Está diseñado para conservar únicamente la información necesaria para autenticar a un usuario y transmitir a cada aplicación conectada solo los datos que requiere. Las organizaciones que deban mantener sus datos de identidad íntegramente en su propia infraestructura también pueden optar por un despliegue on-premise.