
Ciberataque al CHD Stell y lecciones para los hospitales
Un ciberataque a un hospital puede alterar la atención sanitaria, las admisiones y los servicios cotidianos. En marzo de 2025, el CHD Stell, situado en Rueil-Malmaison, Francia, sufrió un ataque de ransomware que cifró servidores Windows. Algunas prestaciones asistenciales quedaron interrumpidas o se ralentizaron. La gestión administrativa de pacientes y la gestión de las comidas también se interrumpieron, y resultó difícil acceder a las historias clínicas electrónicas. El informe del CERT Santé describe una intrusión en la que se utilizó una antigua cuenta de administrador reactivada para una auditoría. [1]
Para los responsables de tecnología y seguridad del sector sanitario, el caso plantea una pregunta concreta: cuando una cuenta técnica vuelve a utilizarse, ¿quién comprueba los permisos y accesos que recupera? La gestión de accesos privilegiados permite abordar esta cuestión antes de que se convierta en una emergencia operativa.
Cómo se desarrolló el ciberataque al CHD Stell
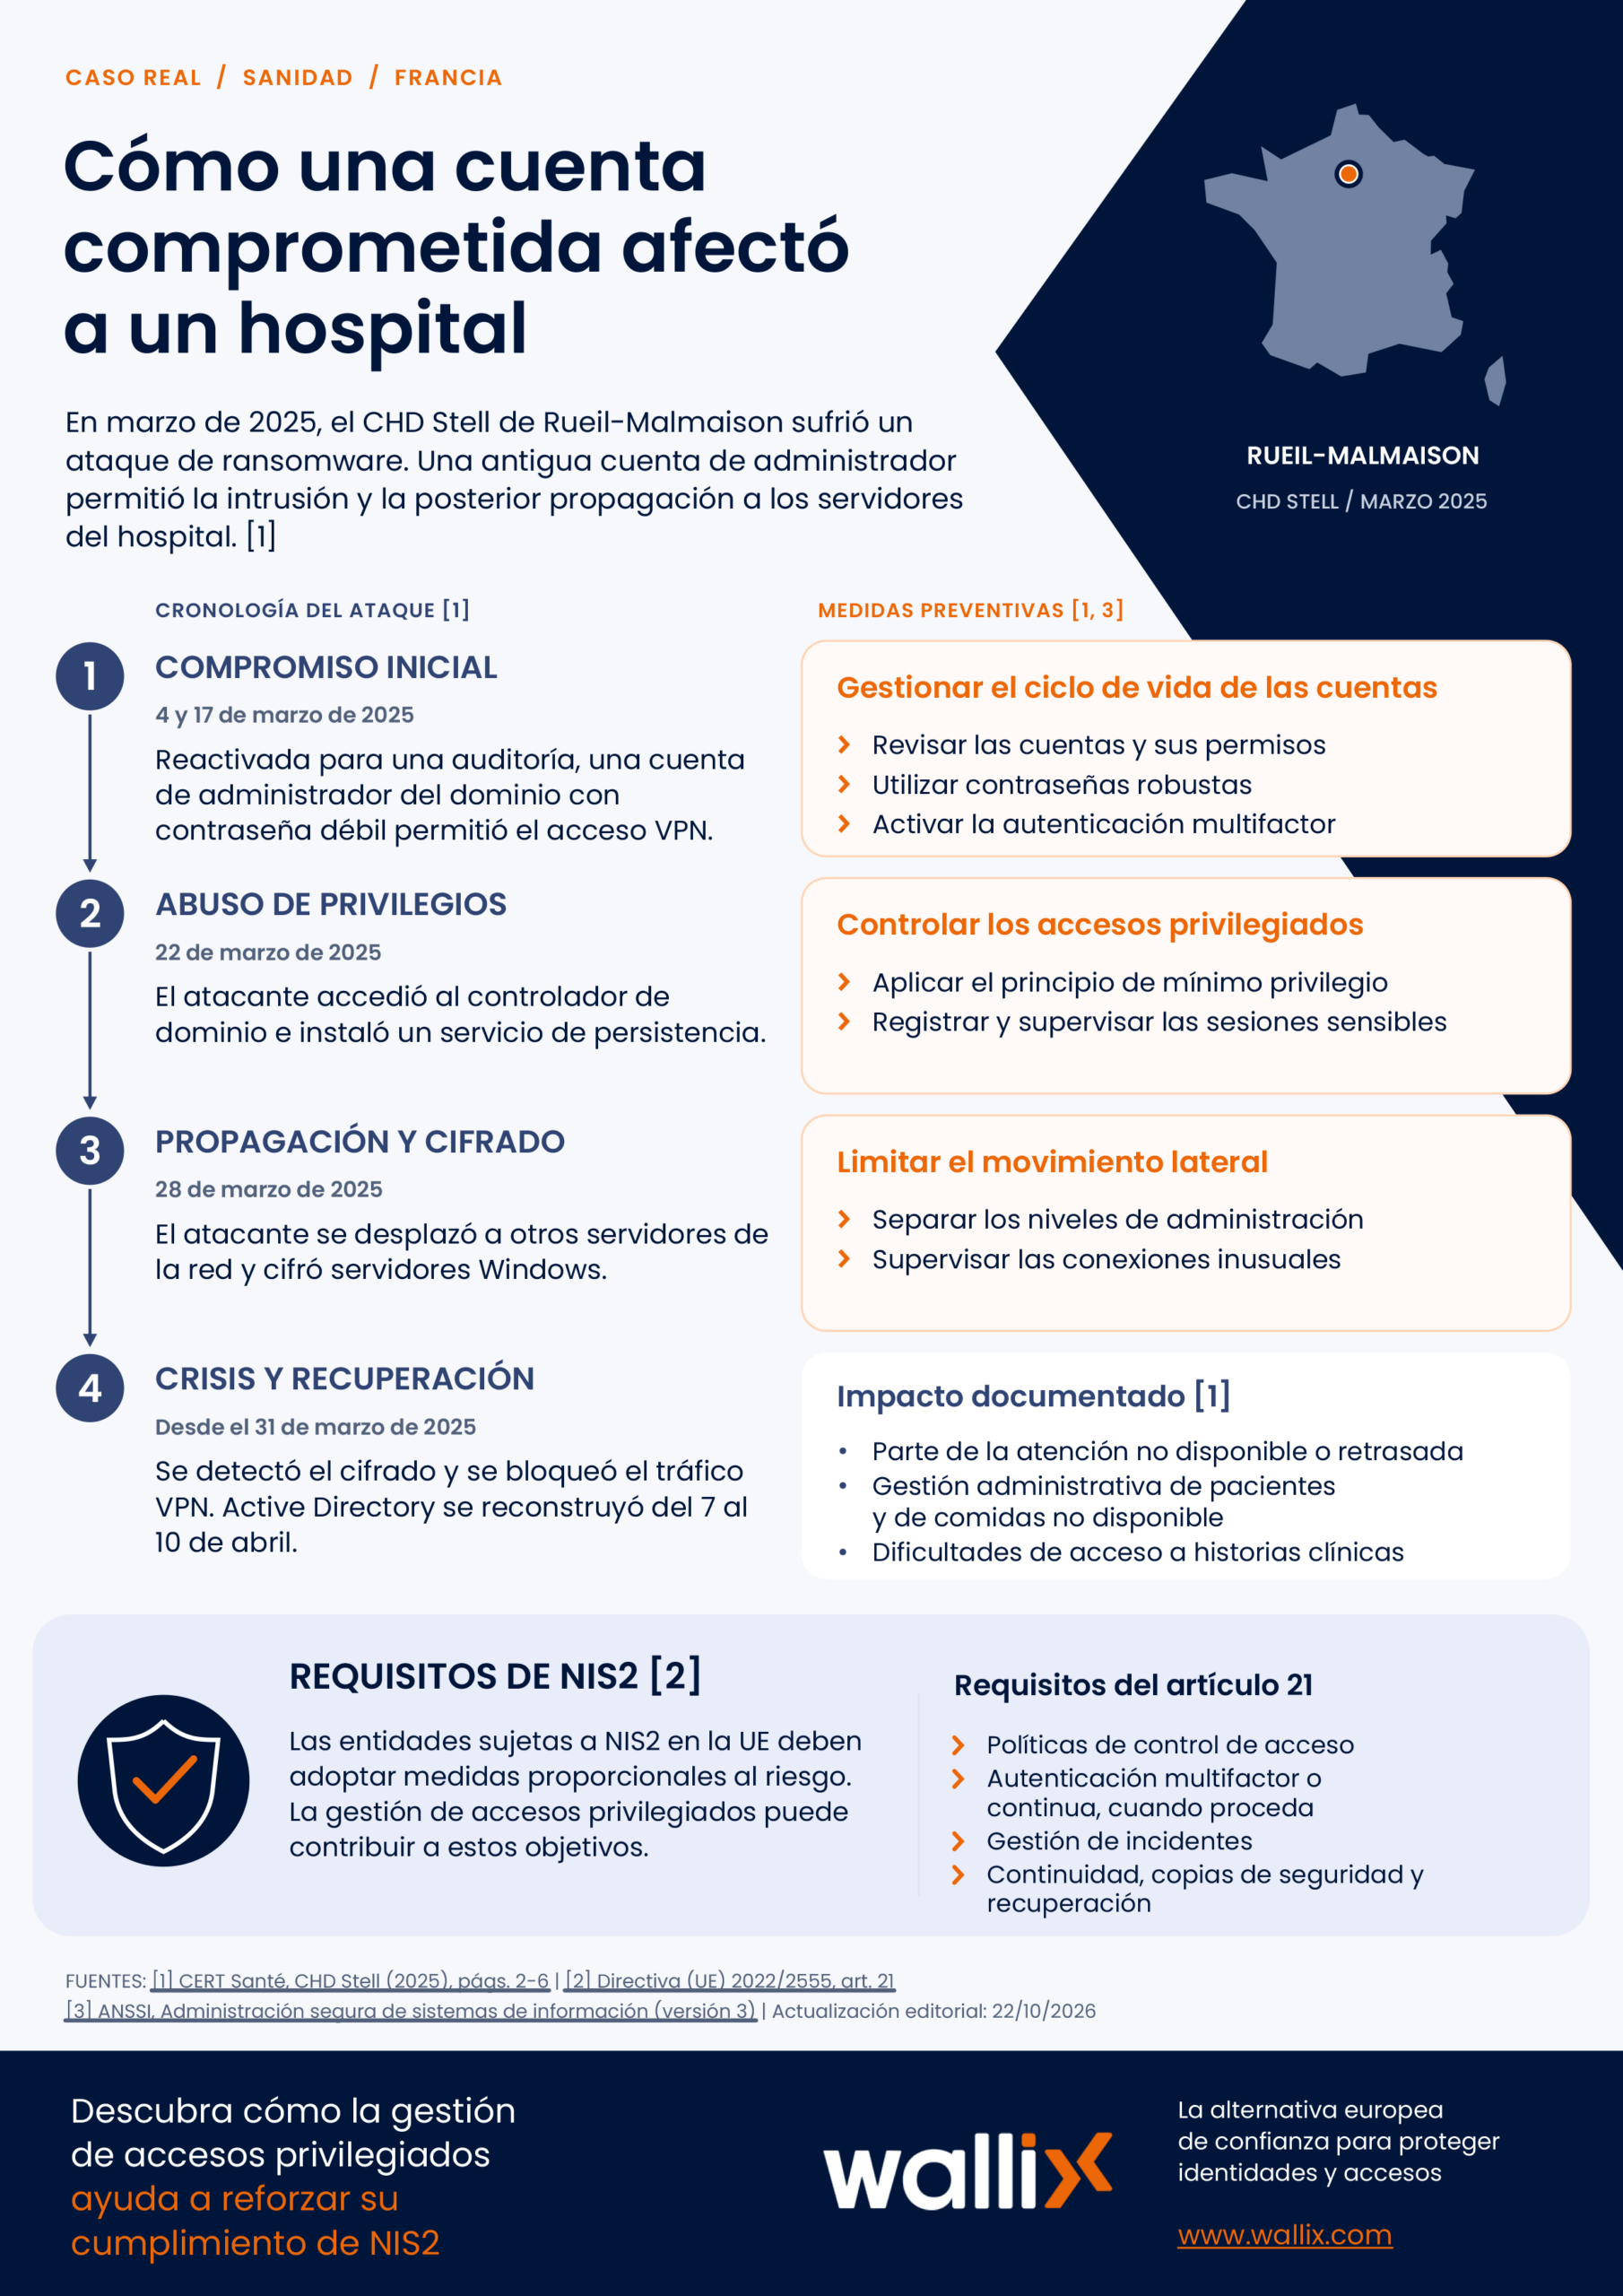
El 4 de marzo de 2025 se reactivó una antigua cuenta de pruebas para realizar una auditoría Wi-Fi. La cuenta tenía permisos de administrador del dominio, acceso VPN y una contraseña débil. El CERT Santé documenta la siguiente secuencia: [1]
- 17 de marzo: primera conexión VPN ilegítima con la cuenta comprometida.
- 22 de marzo: acceso al controlador de dominio e instalación de un mecanismo de persistencia.
- 28 de marzo: movimiento lateral hacia otros servidores de la red y cifrado de servidores Windows.
- 31 de marzo: detección del cifrado y primeras medidas de respuesta, incluido el bloqueo del tráfico VPN. [1]
La reconstrucción de Active Directory y el paso al entorno reconstruido se realizaron entre el 7 y el 10 de abril. La recuperación continuó después, incluidos los servicios de recursos humanos y admisiones durante abril y mayo. La cuenta comprometida ya disponía de permisos muy amplios: el atacante pudo abusar de esos privilegios existentes. [1]
La importancia de los accesos privilegiados para la continuidad asistencial
Las cuentas de administrador permiten modificar configuraciones y gestionar sistemas de los que dependen los equipos asistenciales y administrativos. El alcance de sus permisos influye en los recursos que podrían verse afectados si la cuenta se comprometiera. Por eso, revisar esos permisos también contribuye a proteger la continuidad asistencial.
PAM, del inglés Privileged Access Management, designa la gestión de accesos privilegiados. Este enfoque permite controlar el uso de cuentas sensibles, los permisos concedidos y la actividad administrativa. Según las funciones implantadas, una solución puede proteger las credenciales en una bóveda, gestionar su rotación y supervisar las sesiones privilegiadas. [6]
La revisión debe abarcar tanto a los equipos internos como a los proveedores externos. Relacione cada identidad con los sistemas autorizados y con la persona responsable de aprobar o retirar su acceso. El caso del CHD Stell muestra por qué conviene evaluar conjuntamente el acceso remoto y los privilegios sobre los sistemas.
Cinco medidas para reforzar la ciberseguridad hospitalaria
Las siguientes medidas se basan en las lecciones del caso y las recomendaciones de la ANSSI. Cada hospital puede evaluarlas con sus equipos técnicos y priorizarlas según sus sistemas y necesidades operativas.
1. Revisar cada cuenta antes de reactivarla
Mantenga un inventario de cuentas de administrador y revise sus permisos cuando cambie su uso. La ANSSI recomienda documentar estas cuentas y revisar los derechos de acceso al modificarlas. [4] Para una auditoría temporal, registre el responsable, el alcance autorizado y la fecha de finalización. Al terminar la intervención, compruebe que el acceso se ha cerrado. Reactivar una cuenta requiere decidir de nuevo qué permisos debe recuperar.
2. Ajustar los permisos a la tarea autorizada
Aplique el principio de mínimo privilegio y conceda los permisos necesarios para cada actividad. La ANSSI también recomienda separar las zonas de administración y los accesos a ellas. [3] En cada auditoría o intervención de mantenimiento, determine qué sistemas deben ser accesibles, qué acciones se necesitan y durante cuánto tiempo. Documente la justificación de los permisos más amplios y compruebe los derechos en los sistemas de destino después de los cambios.
3. Reforzar la seguridad del acceso remoto
Combine contraseñas robustas con una autenticación multifactor adecuada a los riesgos de los accesos remotos y administrativos. La guía de la ANSSI aborda estas decisiones según el contexto de uso. [5] Revise todo el recorrido, desde la conexión remota hasta la sesión en el servidor. La autenticación ayuda a verificar la identidad; la autorización determina los recursos y las acciones disponibles. Ambos controles deben responder al propósito del acceso concedido.
4. Definir una respuesta ante actividades inusuales
Centralizar y analizar los registros facilita la detección e investigación de una intrusión. La ANSSI también recomienda proteger esas evidencias. [3] Defina situaciones que deban revisarse, como el uso inesperado de una cuenta antigua o una conexión fuera del horario autorizado. Asigne un responsable para evaluar cada alerta y establezca cómo suspender un acceso sospechoso. Tenga en cuenta los servicios clínicos que dependen de ese acceso al decidir las medidas de contención.
5. Probar la recuperación con los equipos asistenciales y administrativos
Proteja las copias de seguridad y pruebe su restauración, conforme a las recomendaciones de la ANSSI. [4] Incluya la infraestructura de identidad en el ejercicio: ¿cómo se recuperaría un acceso administrativo fiable si el directorio no estuviera disponible? Acuerde las prioridades con los responsables de asistencia, admisiones y otros servicios afectados. Pruebe también los accesos de emergencia y las responsabilidades asociadas, para que los equipos sepan actuar cuando no dispongan de sus herramientas habituales.
El control de acceso en el marco de NIS2 para la sanidad
Para las entidades de la Unión Europea sujetas a NIS2, su artículo 21 prevé medidas técnicas, operativas y organizativas adecuadas y proporcionadas al riesgo. Estas abarcan el control de acceso, la gestión de incidentes, la continuidad de actividad, las copias de seguridad y la recuperación, así como la autenticación multifactor o continua cuando proceda. [2]
Un programa PAM puede contribuir al control de accesos sensibles y a la trazabilidad. Su eficacia depende del alcance, la configuración y los procedimientos aplicados. La gobernanza, la protección de las copias de seguridad y la gestión de crisis también requieren medidas específicas. Defina responsabilidades claras para coordinar la revisión de accesos, la respuesta a incidentes y la recuperación.
Empezar por las cuentas más expuestas
Identifique las cuentas que combinan acceso remoto con permisos administrativos amplios. Para cada una, confirme quién es el responsable, qué utilidad tiene, qué permisos conserva y bajo qué condiciones se reactiva. Esta primera lista ofrece una base concreta para priorizar las correcciones y registrar las decisiones. La política de acceso debe poder aplicarse tanto en el trabajo diario como durante un incidente.
Descubra la gestión de accesos privilegiados de WALLIX para evaluar los controles adecuados para su centro. Para profundizar en las necesidades del sector, visite la página de descarga del informe técnico Gestión de accesos privilegiados para el sector sanitario.
Preguntas frecuentes
Cómo puede una cuenta de administrador comprometida exponer a un hospital
Sus permisos pueden permitir el acceso a sistemas sensibles y la realización de cambios importantes. En el CHD Stell, la cuenta ya tenía derechos de administrador del dominio. El caso muestra por qué deben revisarse conjuntamente el acceso remoto y los privilegios asociados. [1]
Qué aporta PAM a la ciberseguridad de un hospital
PAM ayuda a controlar los accesos administrativos, proteger las credenciales y registrar la actividad privilegiada, según las funciones implantadas. [6] Forma parte de un programa más amplio que también cubre los dispositivos, la supervisión, las copias de seguridad y la continuidad de los servicios.
Qué exige NIS2 respecto al uso de soluciones PAM
El artículo 21 establece requisitos y categorías de medidas de gestión del riesgo sin imponer un producto PAM concreto. [2] Una solución puede apoyar determinados controles, pero implantarla no basta para demostrar el cumplimiento del centro.
Fuentes y referencias
[1] CERT Santé — Informe del CHD Stell, publicado el 14 de octubre de 2025, págs. 2–6 (francés).
[2] Directiva (UE) 2022/2555 — artículo 21, apartados 1 y 2, en particular b, c, i y j.
[4] ANSSI MonServiceSécurisé — medidas 0099–0100 y 0116–0117 (francés).
[5] ANSSI — Autenticación multifactor y contraseñas, 8 de octubre de 2021 (francés).
[6] WALLIX — Página de producto PAM, gestión de credenciales y sesiones.
[7] Google Search Central — Títulos en los resultados de búsqueda.
Recursos relacionados
-
 IDENTITY AND ACCESS GOVERNANCE INFORMES PRIVILEGE ACCESS MANAGEMENT WHITEPAPER
-
 INFORMES OT compliance OT WHITEPAPER WHITEPAPER
-
 INFORMES OT compliance OT WHITEPAPER WHITEPAPER


